คำวินิจฉัย PDPC กรณี OneDrive สะเทือนความเชื่อมั่น Data Center ไทย?
คำวินิจฉัย PDPC กรณี OneDrive สะเทือนความเชื่อมั่น Data Center ไทย? เมื่อข้อมูลส่วนบุคคลบน Cloud ต้องได้รับความคุ้มครองทางกฎหมาย โดย อาจารย์ ดร.เมทังกร เสริมสุข (CIIM – KMITL) วิทยาลัยการจัดการนวัตกรรมและอุตสาหกรรม (CIIM) สถาบันเทคโนโลยีพระจอมเกล้าเจ้าคุณทหารลาดกระบัง (สจล.)
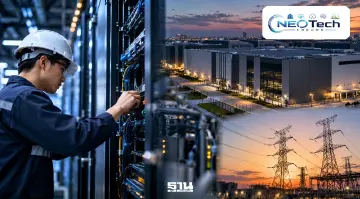
ประเทศไทยกำลังเร่งพัฒนาอุตสาหกรรม Data Center และ Cloud Computing เพื่อรองรับการลงทุนจากบริษัทเทคโนโลยีระดับโลก ทั้งด้าน Artificial Intelligence หรือ AI, Cloud Infrastructure และ Digital Economy โดยเฉพาะในพื้นที่กรุงเทพมหานคร ปริมณฑล และเขตพัฒนาพิเศษภาคตะวันออก หรือ EEC
แต่ในขณะที่ประเทศไทยกำลังแข่งขันดึงดูดการลงทุน Data Center มูลค่ามหาศาล คำถามสำคัญอาจไม่ได้อยู่เพียงว่าเรามีไฟฟ้าเพียงพอหรือไม่ มีน้ำสำหรับระบบ Cooling มากเพียงใด หรือมีโครงข่าย Internet ที่รวดเร็วแค่ไหน
อีกปัจจัยหนึ่งที่สำคัญไม่แพ้กันคือ ประเทศไทยสามารถสร้างความเชื่อมั่นด้านการคุ้มครองข้อมูลส่วนบุคคลที่จัดเก็บอยู่บนระบบ Cloud ได้มากเพียงใด
ประเด็นนี้ได้รับความสนใจจากกรณีคำสั่งคณะกรรมการผู้เชี่ยวชาญตามกฎหมายคุ้มครองข้อมูลส่วนบุคคล คณะที่ 2 ที่ 52/2569 ลงวันที่ 9 ตุลาคม 2569 ซึ่งมีคำตัดสินสาระสำคัญเกี่ยวกับข้อร้องเรียนกรณีบริษัทแห่งหนึ่งเข้าถึงพื้นที่จัดเก็บข้อมูล OneDrive (คลาวน์) ส่วนตัวของอดีตพนักงาน และมีการนำไฟล์ข้อมูลไปส่งต่อให้ฝ่ายทรัพยากรบุคคลแม้ข้อมูลจะเก็บคลาวน์ส่วนตัวแต่ข้อมูลนี้กลับถูกนำไปเปิดเผยต่อผู้อื่นโดยมิชอบ
ตามข้อความคำวินิจฉัยที่ปรากฏในคำตัดสินของ คณะกรรมการผู้เชี่ยวชาญมีเหตุผลส่วนหนึ่งว่า OneDrive เป็นระบบจัดเก็บข้อมูลบน Cloud ส่วนตัว ไม่ใช่ข้อมูลส่วนบุคคลตามมาตรา 6 แห่งพระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 และมีคำสั่งยุติเรื่องร้องเรียนเนื่องจากเห็นว่าเรื่องดังกล่าวไม่อยู่ภายใต้บังคับของกฎหมาย PDPA
ถึงกระนั้น กรณีดังกล่าวก็ทำให้เกิดคำถามสำคัญต่ออุตสาหกรรมดิจิทัลไทยว่า หากเกิดการเข้าถึงพื้นที่จัดเก็บข้อมูล Cloud โดยไม่ได้รับอนุญาต หน่วยงานกำกับดูแลจะใช้หลักเกณฑ์ใดในการพิจารณาความรับผิดชอบของผู้ที่เข้าถึงข้อมูล ผู้ควบคุมข้อมูล และผู้ประมวลผลข้อมูล
คำถามนี้ไม่ได้เกี่ยวข้องเฉพาะผู้ใช้งาน OneDrive เท่านั้น แต่เกี่ยวข้องกับความเชื่อมั่นของผู้ใช้บริการ Cloud, Data Center และนักลงทุนเทคโนโลยีที่กำลังพิจารณาประเทศไทยเป็นฐานดำเนินธุรกิจ


OneDrive เป็นระบบ Cloud แต่ข้อมูลภายในอาจเป็นข้อมูลส่วนบุคคล
ประเด็นแรกที่ต้องทำความเข้าใจคือ ความแตกต่างระหว่างระบบจัดเก็บข้อมูลกับข้อมูลที่จัดเก็บอยู่ภายในระบบ
OneDrive เป็นบริการ Cloud Storage ของ Microsoft ทำหน้าที่จัดเก็บและจัดการไฟล์ข้อมูลผ่านระบบ Cloud Computing
ในทางเทคนิค OneDrive เป็นแพลตฟอร์มจัดเก็บข้อมูล ไม่ใช่ข้อมูลส่วนบุคคลโดยตัวระบบเอง
แต่ไฟล์ที่จัดเก็บอยู่ภายใน OneDrive อาจประกอบด้วยข้อมูลส่วนบุคคลจำนวนมาก เช่น สัญญาจ้างงาน ข้อมูลเงินเดือน ข้อมูลบัญชีธนาคาร ข้อมูลทางการเงิน ประวัติการทำงาน หรือเอกสารที่สามารถระบุตัวบุคคลได้
ตามมาตรา 6 ของ PDPA ข้อมูลส่วนบุคคลหมายถึงข้อมูลเกี่ยวกับบุคคลซึ่งทำให้สามารถระบุตัวบุคคลนั้นได้ ไม่ว่าทางตรงหรือทางอ้อม โดยไม่รวมข้อมูลของผู้ถึงแก่กรรมโดยเฉพาะ
ดังนั้น การพิจารณาว่าข้อมูลได้รับความคุ้มครองหรือไม่ จึงต้องแยกระหว่างตัวแพลตฟอร์ม Cloud กับข้อมูลที่อยู่ภายในแพลตฟอร์มนั้น
การที่ OneDrive ไม่ใช่ข้อมูลส่วนบุคคลโดยตัวมันเอง ไม่ได้หมายความว่าไฟล์สัญญาจ้างงานหรือข้อมูลทางการเงินที่ระบุตัวบุคคลได้จะสูญเสียสถานะการเป็นข้อมูลส่วนบุคคลเมื่อถูกนำไปจัดเก็บบน OneDrive
หลักการนี้มีความสำคัญอย่างยิ่งต่ออุตสาหกรรม Data Center เพราะ Cloud Storage เป็นเพียงโครงสร้างพื้นฐานสำหรับจัดเก็บข้อมูล ขณะที่สถานะทางกฎหมายของข้อมูลต้องพิจารณาจากเนื้อหาและความสามารถในการระบุตัวบุคคล
การเข้าถึง Cloud กับการเข้าถึงข้อมูลส่วนบุคคลเป็นคนละประเด็นที่ต้องพิจารณา
ในทางวิศวกรรมระบบสารสนเทศ การเข้าถึง Cloud Storage อาจเกิดขึ้นได้หลายระดับ
ระดับแรกคือการเข้าถึงบัญชีผู้ใช้งานหรือพื้นที่จัดเก็บข้อมูล เช่น การเข้าสู่ระบบ OneDrive
ระดับที่สองคือการเข้าถึงไฟล์ที่จัดเก็บอยู่ภายในระบบ เช่น การเปิดอ่าน ดาวน์โหลด หรือคัดลอกเอกสาร
ระดับที่สามคือการนำข้อมูลไปใช้หรือเปิดเผยต่อบุคคลอื่น เช่น การส่งต่อไฟล์ผ่าน Email หรือระบบสื่อสารภายในองค์กร
การกระทำแต่ละระดับอาจมีผลทางกฎหมายแตกต่างกัน ขึ้นอยู่กับข้อเท็จจริง ฐานทางกฎหมาย สิทธิในการเข้าถึง และวัตถุประสงค์ของการใช้ข้อมูล
ภายใต้ PDPA การเก็บรวบรวม ใช้ หรือเปิดเผยข้อมูลส่วนบุคคลต้องมีฐานทางกฎหมายที่รองรับ ไม่ใช่พิจารณาเพียงว่าผู้กระทำสามารถเข้าสู่ระบบ Cloud ได้ทางเทคนิคหรือไม่
ตัวอย่างเช่น การที่บริษัทมีสิทธิบริหารจัดการระบบ IT ขององค์กร ไม่ได้หมายความโดยอัตโนมัติว่าบริษัทมีสิทธินำข้อมูลส่วนบุคคลทุกประเภทภายในระบบไปใช้เพื่อวัตถุประสงค์ใดก็ได้
ขณะเดียวกัน หากเป็นบัญชี Cloud ขององค์กรที่พนักงานใช้ปฏิบัติงาน ก็ต้องพิจารณานโยบายการใช้งาน ขอบเขตสิทธิของผู้ดูแลระบบ ข้อมูลส่วนตัวที่อาจปะปนอยู่ และฐานทางกฎหมายที่เกี่ยวข้อง
ประเด็นนี้จึงต้องอาศัยการวิเคราะห์ทั้งด้านกฎหมายและ Digital Forensics ไม่ใช่พิจารณาจากชื่อของแพลตฟอร์มเพียงอย่างเดียว
เหตุใดกรณีนี้จึงเกี่ยวข้องกับความเชื่อมั่นของนักลงทุน Data Center?
นักลงทุน Data Center และ Cloud Computing ไม่ได้ประเมินประเทศปลายทางจากต้นทุนไฟฟ้า ที่ดิน หรือความพร้อมของโครงสร้างพื้นฐานเพียงอย่างเดียว แต่ยังต้องพิจารณาความแน่นอนของกฎหมาย การกำกับดูแล และความสามารถในการคุ้มครองข้อมูลของลูกค้า
Data Center อาจมีระบบรักษาความปลอดภัยทางกายภาพที่เข้มงวด มีระบบสำรองไฟฟ้าตามมาตรฐาน Tier III หรือ Tier IV และมีระบบ Cybersecurity ที่ทันสมัย แต่หากเกิดข้อพิพาทเกี่ยวกับการเข้าถึงข้อมูลโดยไม่ได้รับอนุญาต นักลงทุนย่อมต้องการทราบว่ากฎหมายจะถูกตีความและบังคับใช้อย่างไร
กรณี OneDrive จึงอาจทำให้เกิดคำถามด้าน Regulatory Risk หรือความเสี่ยงจากความไม่แน่นอนของการกำกับดูแล โดยเฉพาะหากยังไม่มีคำอธิบายอย่างชัดเจนว่าเหตุใดการพิจารณาจึงให้ความสำคัญกับสถานะของระบบจัดเก็บข้อมูล มากกว่าการวิเคราะห์ข้อมูลแต่ละประเภทที่อยู่ภายในระบบ
สำหรับผู้ให้บริการ Cloud ระดับโลก ประเด็นที่ต้องการความชัดเจน ได้แก่ ขอบเขตของข้อมูลส่วนบุคคล สิทธิของผู้ดูแลระบบในการเข้าถึงไฟล์ ความรับผิดชอบเมื่อเกิดการเปิดเผยข้อมูล และช่องทางเยียวยาผู้ได้รับผลกระทบ
อย่างไรก็ตาม ยังไม่มีหลักฐานจากกรณีนี้เพียงกรณีเดียวที่เพียงพอจะสรุปว่านักลงทุนต่างชาติได้ชะลอหรือยกเลิกการลงทุน Data Center ในประเทศไทยแล้ว
ความเสี่ยงที่ควรพิจารณาจึงเป็นเรื่องของความชัดเจนและความคาดการณ์ได้ของการบังคับใช้กฎหมาย มากกว่าการสรุปว่าประเทศไทยไม่คุ้มครองข้อมูลบน Cloud ทั้งหมด
หากข้อมูลบน Cloud ไม่ได้รับการคุ้มครอง จะกระทบอุตสาหกรรมใดบ้าง?
ลองพิจารณาตัวอย่างการใช้งาน Cloud Computing ในปัจจุบัน
โรงพยาบาลจัดเก็บเวชระเบียนและข้อมูลผู้ป่วยบน Cloud สถาบันการเงินจัดเก็บข้อมูลลูกค้าและธุรกรรมทางการเงิน มหาวิทยาลัยจัดเก็บข้อมูลนักศึกษาและบุคลากร ขณะที่บริษัทเอกชนจัดเก็บสัญญาจ้างงาน เอกสารการเงิน และข้อมูลพนักงานผ่านระบบ Microsoft 365 หรือบริการ Cloud ประเภทอื่น
หากเกิดการเข้าถึงไฟล์โดยไม่ได้รับอนุญาต การพิจารณาทางกฎหมายย่อมต้องให้ความสำคัญกับลักษณะของข้อมูลที่ถูกเข้าถึง วัตถุประสงค์ของการใช้ และฐานทางกฎหมายที่เกี่ยวข้อง
การตีความว่าระบบ Cloud Storage ไม่ใช่ข้อมูลส่วนบุคคลนั้นอาจถูกต้องในเชิงนิยาม แต่หากนำไปสู่ความเข้าใจว่าไฟล์ส่วนบุคคลภายในระบบไม่อยู่ภายใต้การคุ้มครองด้วย ก็อาจสร้างความสับสนอย่างมาก
ประเด็นนี้มีความสำคัญต่อทั้งผู้ให้บริการ Cloud และองค์กรที่ใช้ Cloud เพราะความเชื่อมั่นในระบบดิจิทัลต้องอาศัยทั้งความปลอดภัยทางเทคนิคและการคุ้มครองทางกฎหมาย
PDPA คุ้มครองข้อมูล ไม่ได้ขึ้นอยู่กับว่าเก็บอยู่ที่ไหน
หลักสำคัญของกฎหมายคุ้มครองข้อมูลส่วนบุคคลคือการพิจารณาว่าข้อมูลนั้นเกี่ยวข้องกับบุคคลธรรมดาที่สามารถระบุตัวตนได้หรือไม่ และมีการเก็บรวบรวม ใช้ หรือเปิดเผยข้อมูลอย่างไร
ภายใต้ PDPA มาตรา 19 การเก็บรวบรวม ใช้ หรือเปิดเผยข้อมูลส่วนบุคคลต้องมีความยินยอมหรือฐานทางกฎหมายอื่นที่รองรับ ส่วนมาตรา 24 กำหนดกรณีที่สามารถเก็บรวบรวมข้อมูลได้โดยไม่ต้องขอความยินยอมภายใต้เงื่อนไขที่กฎหมายกำหนด
ดังนั้น ไม่ใช่ว่าการเข้าถึงข้อมูลทุกกรณีที่ไม่ได้รับความยินยอมจะผิดกฎหมายโดยอัตโนมัติ แต่ผู้ดำเนินการต้องมีฐานทางกฎหมายและปฏิบัติตามเงื่อนไขที่เกี่ยวข้อง
ตัวอย่างเช่น ข้อมูลเงินเดือนของพนักงานยังเป็นข้อมูลส่วนบุคคลไม่ว่าจะจัดเก็บอยู่บนกระดาษ Hard Disk ภายในองค์กร หรือ Cloud Storage
เช่นเดียวกับข้อมูลผู้ป่วยที่จัดเก็บอยู่ในระบบ Hospital Information System หรือ Cloud Platform ก็ไม่ได้สูญเสียสถานะของข้อมูลส่วนบุคคลเพียงเพราะเปลี่ยนสถานที่จัดเก็บ
ความแตกต่างของสถานที่จัดเก็บอาจมีผลต่อมาตรการรักษาความปลอดภัย ความรับผิดชอบตามสัญญา และการส่งข้อมูลข้ามประเทศ แต่ไม่ใช่เกณฑ์เพียงอย่างเดียวในการตัดสินว่าข้อมูลนั้นเป็นข้อมูลส่วนบุคคลหรือไม่
ประเทศไทยควรมีคำอธิบายทางกฎหมายที่ชัดเจนต่อกรณี Cloud Storage
เพื่อสร้างความเชื่อมั่นต่อผู้ใช้งานและนักลงทุน หน่วยงานกำกับดูแลควรพิจารณาเผยแพร่คำอธิบายทางกฎหมายที่ชัดเจนเกี่ยวกับความแตกต่างระหว่าง Cloud Platform กับข้อมูลส่วนบุคคลที่จัดเก็บอยู่ภายใน
โดยเฉพาะกรณีที่เกี่ยวข้องกับบัญชีพนักงานและอดีตพนักงาน ซึ่งอาจมีข้อมูลขององค์กรและข้อมูลส่วนบุคคลปะปนอยู่ในพื้นที่จัดเก็บเดียวกัน
แนวทางที่ควรให้ความชัดเจนประกอบด้วยการพิจารณาว่าใครเป็นผู้ควบคุมข้อมูลส่วนบุคคล ใครมีสิทธิเข้าถึงไฟล์ การเข้าถึงมีวัตถุประสงค์อะไร และการนำข้อมูลไปเปิดเผยต่อบุคคลอื่นมีฐานทางกฎหมายรองรับหรือไม่
นอกจากนี้ควรอธิบายขอบเขตความรับผิดชอบขององค์กรเมื่อพนักงานลาออก โดยเฉพาะการจัดการบัญชี Cloud การสำรองข้อมูล การตรวจสอบไฟล์ และการแยกข้อมูลส่วนตัวออกจากข้อมูลขององค์กร
การมีแนวปฏิบัติที่ชัดเจนจะช่วยลดความเสี่ยงของข้อพิพาท และทำให้องค์กรสามารถออกแบบนโยบาย Cloud Governance ได้อย่างเหมาะสม
Data Center ไทยต้องมีทั้ง Cybersecurity และ Legal Security
การพัฒนา Data Center ในยุค AI ไม่ได้ต้องการเพียงโครงสร้างพื้นฐานทางวิศวกรรมที่มีประสิทธิภาพ แต่ต้องมีระบบการกำกับดูแลข้อมูลที่สร้างความเชื่อมั่นได้ด้วย
Cybersecurity ทำหน้าที่ป้องกันการเข้าถึงระบบโดยไม่ได้รับอนุญาต ขณะที่ Data Protection Governance กำหนดว่าผู้ใดมีสิทธิเก็บรวบรวม ใช้ หรือเปิดเผยข้อมูล และภายใต้เงื่อนไขใด
ทั้งสองส่วนต้องทำงานร่วมกัน
ตัวอย่างเช่น ระบบ Cloud อาจมี Multi-Factor Authentication, Encryption, Access Control และ Audit Log ที่เข้มงวด แต่หากผู้มีสิทธิระดับผู้ดูแลระบบนำข้อมูลไปใช้เกินขอบเขตที่ได้รับอนุญาต ก็ยังอาจเกิดปัญหาด้านการคุ้มครองข้อมูลได้
ดังนั้นการรักษาความปลอดภัยทางเทคนิคไม่สามารถทดแทนความชัดเจนทางกฎหมายได้ทั้งหมด
สำหรับประเทศไทยที่กำลังพัฒนา AI Data Center และ Cloud Infrastructure การมีระบบกำกับดูแลข้อมูลที่ชัดเจนและตรวจสอบได้จึงควรเป็นส่วนหนึ่งของยุทธศาสตร์อุตสาหกรรมดิจิทัล
บทสรุป: ความเชื่อมั่นของ Data Center เริ่มต้นจากความเชื่อมั่นว่าข้อมูลจะได้รับความคุ้มครอง
กรณีคำสั่งคณะกรรมการผู้เชี่ยวชาญ PDPC ที่ 52/2569 เกี่ยวกับ OneDrive ทำให้เกิดคำถามที่มีความสำคัญต่อการพัฒนาเศรษฐกิจดิจิทัลของประเทศไทย
หากระบบ Cloud Storage ไม่ใช่ข้อมูลส่วนบุคคลตามนิยามของกฎหมาย ประเด็นที่ต้องอธิบายให้ชัดเจนต่อไปคือ ข้อมูลส่วนบุคคลที่จัดเก็บอยู่ภายในระบบดังกล่าวได้รับการพิจารณาและคุ้มครองอย่างไร
เพราะในทางเทคนิค Cloud เป็นเพียงโครงสร้างพื้นฐานสำหรับจัดเก็บและประมวลผลข้อมูล แต่สิทธิของเจ้าของข้อมูลไม่ควรขึ้นอยู่กับว่าไฟล์ถูกจัดเก็บอยู่บนอุปกรณ์ประเภทใด
สำหรับนักลงทุน Data Center ความชัดเจนของกฎหมายและความสม่ำเสมอในการบังคับใช้เป็นปัจจัยสำคัญในการประเมินความเสี่ยงระยะยาว
ประเทศไทยจึงควรให้ความสำคัญกับการสร้างความเชื่อมั่นด้าน Data Protection ควบคู่กับการลงทุนด้านไฟฟ้า ระบบ Cooling และโครงข่ายสื่อสาร
เพราะประเทศที่ต้องการเป็นศูนย์กลาง Data Center ไม่ได้ต้องพิสูจน์เพียงว่าสามารถจัดเก็บข้อมูลได้มากเพียงใด แต่ต้องพิสูจน์ด้วยว่าสามารถคุ้มครองข้อมูลเหล่านั้นได้อย่างมีประสิทธิภาพและเป็นธรรมเพียงใด
และคำถามสำคัญที่หน่วยงานกำกับดูแลควรตอบให้ชัดเจนก็คือ
“หากข้อมูลส่วนบุคคลถูกจัดเก็บอยู่บน Cloud แล้วมีบุคคลเข้าถึง นำไปใช้ หรือเปิดเผยโดยไม่มีฐานทางกฎหมายรองรับ เจ้าของข้อมูลจะได้รับความคุ้มครองและการเยียวยาอย่างไร?”
คำตอบต่อคำถามนี้จะมีความสำคัญต่อความเชื่อมั่นของประชาชน ผู้ใช้บริการ Cloud และการพัฒนาอุตสาหกรรม Data Center ของประเทศไทยในระยะยาว