
ระวัง!โจรไซเบอร์ตั้งองค์กร ขโมยข้อมูลขายในตลาดมืด
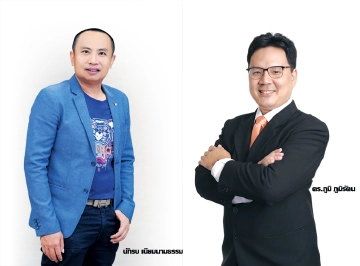
หนังสือพิมพ์ฐานเศรษฐกิจได้ เสวนากับผู้เชี่ยวชาญด้านไอที 2 คนคือ ดร.ภูมิ ภูมิรัตน ที่ปรึกษาอาวุโส กลุ่มธุรกิจ จี-ซิเคียริตี้ บริษัทจีเอเบิล จำกัด และนายนักรบ เนียมนามธรรม กรรมการผู้จัดการ บริษัท เอ็นฟอร์ซ ซีเคียว จำกัดผ่านจดหมายอิเล็กทรอนิกส์ ในประเด็น ภัยคุกคามจากอาชญากรรมไซเบอร์ที่ขยายตัวอย่างรวดเร็วในยุคปัจจุบัน และแนวทางในการป้องกันตัวเอง โดยมีสาระสำคัญดังนี้
1. สาเหตุที่การฉ้อฉลในโลกไซเบอร์เพิ่มขึ้นอย่างต่อเนื่องในปัจจุบัน ?
ดร.ภูมิ ......สาเหตุหลักมาจากความก้าวหน้าทางเทคโนโยลีที่ก้าวกระโดดแต่คนทั่วไปยังขาดความรู้ความเข้าใจทางด้านไซเบอร์ซิคิวริตี้ จึงขาดความตระหนักรู้ถึงวิธีการป้องกัน และการแยกแยะข้อมูลที่ได้รับระหว่างข้อมูลที่เป็นความจริงกับข้อมูลลวงเพราะในโลกของไซเบอร์ข้อมูลลวงสามารถถูกทำขึ้นได้โดยง่ายและสามารถส่งถึงผู้ใช้ในกลุ่มต่าง ๆ ได้โดยไม่จำเป็นต้องลงทุนอะไรมากเพียงแค่มีความรู้พื้นฐานในการใช้งานอินเตอร์เน็ตหรือโซเชียลมีเดีย หรือใช้ข้อมูลวิธีการลวงที่มีการเปิดเผยอยู่ทั่วไปบนอินเตอร์เน็ต ซึ่งทุกวันนี้จำนวนผู้ใช้ในอินเตอร์เน็ตแทบจะเรียกได้ว่าเกือบเท่ากับจำนวนประชากรทั้งหมด ดังนั้นจึงเป็นกลุ่มเป้าหมายขนาดใหญ่ที่เหมาะกับการโจมตีเผื่อให้บรรลุผลตามเป้าหมายได้มากที่สุดนอกจากนั้นแล้ว ในโลกไซเบอร์ คนร้ายสามารถปกปิด/ซ่อน/อำพรางตัวตนได้ ทำให้การติดตามจับกุมเป็นไปได้ยากและคนร้ายอาจมีจากที่ใดก็ได้ในโลก ซึ่งอาจอยู่นอกเหนือขอบเขตอำนาจทางกฎหมาย
นายนักรบ ....สาเหตุหลักมาจากอัตราการเพิ่มขี้นของคอมพิวเตอร์โดยเฉพาะอุปกรณ์สื่อสารโมบาย โดยเมื่อเปรียบเทียบกับเมื่อ 2-3 ปีที่แล้วมีอัตราเพิ่มขึ้น 2-3 เท่าตัว เนื่องจากการสื่อสารไร้สายของ 3Gหรือ 4Gที่เข้ามา ครอบคลุมกว่า 75% ทั่วประเทศ จึงทำให้ประชาชนเข้าถึงอินเทอร์เน็ตและทำธุรกรรมต่างๆผ่านออนไลน์
2. จากประสบการณ์ตรง (ถ้ามี) หรือการรับรู้ทางอ้อม ของท่าน การฉ้อฉลในโลกไซเบอร์รูปแบบใดที่น่ากังวลสุด ในยุคนี้ ?
ดร.ภูมิ ..... การฉ้อฉลในโลกของไซเบอร์นั้นมีด้วยกันหลากหลายรูปแบบทั้งในรูปแบบที่ธรรมดา เช่น การให้ข้อมูลลวง และรูปแบบที่ซับซ้อนโดยการสร้างโปรแกรมเฉพาะเพื่อเข้าไปสร้างความเสียหายกับผู้ใช้ หรือขโมยข้อมูลของผู้ใช้ แต่ที่น่ากังวลมากที่สุดคือการปลอมแปลงอัตลักษณ์ของบุคคล หรือการสร้างอัตตลักษณ์ปลอมซึ่งจะสามารถก่อให้เกิดความเสียหายได้ทั้งในการทำธุรกรรมอิเล็คทรอนิคส์ เช่น การโอนเงินจากบัญชีผู้ใช้ และอาชญากรรม เช่น การล่อลวงผู้เยาว์หรือบุคคลในกลุ่มต่าง ๆ ไปกระทำอนาจารและข่มขู่เพื่อแบล็กเมล์ หรือการหลอกลวงเพื่อขายสินค้าหรือบริการกับกลุ่มคนจำนวนมากปัจจุบัน คนร้ายมีการรวมตัวกันเป็นกลุ่มอาชญากร ร่วมมือกันพัฒนาเทคโนโลยีและวิธีการในการฉ้อฉลในรูปแบบใหม่ๆที่ยากขึ้นต่อการป้องกันหรือตรวจจับ และยังมีการสร้างสังคมหรือตลาดมืดในโลกไซเบอร์ เพื่อซื้อขายแลกเปลี่ยนข้อมูลที่ขโมยมา ทำให้เกิดเป็นกิจกรรมที่มีเงินทุนมืดสนับสนุน ทำให้ขยายวงกว้างขึ้นเรื่อยๆ
นายนักรบ .....แน่นอนเป็นการหลอกลวงผ่านการซื้อขายหรือทำธุรกรรมออนไลน์ ที่ได้รับความนิยมและมีมูลค่าหลายแสนล้าน หลอกลวงได้ง่ายเนื่องจากเราไม่สามารถจับต้องสิ่งของหรือพบเจอคนขายได้ ต่างจากสมัยก่อนที่เราต้องไปที่ร้านเลือกซื้อสินค้าได้ตรวจสอบสินค้าทำให้เรามั่นใจในการซื้อขายยากที่จะถูกหลอก ในขณะที่ปัจจุบันการปลอมแปลงข้อมูลต่างๆทำได้ง่ายและยากที่จะตรวจสอบ เหยื่อจะหลงเชื่อและถูกหลอกให้โอนเงินมากมาย รวมถึงการขโมยพาสเวิร์ดต่างๆ เพื่อเอาข้อมูลหรือขโมยเงิน
กรณีล่าสุด การส่งเมล phishing(อีเมลแสปมใช้งานด้านฉ้อฉล)ลูกค้าธนาคารแห่งหนึ่งพบอีเมลหลอกลวงส่งผ่านอีเมลบริษัทอ้างว่า เป็นระบบรักษาความปลอดภัย ขอข้อมูลชื่อผู้ใช้ การทำธุรกรรมออนไลน์พร้อมรหัสผ่าน เลขที่บัตรประชาชน และอีเมล ก่อนหลอกขอ OTP พบคนร้ายนำไปสมัครบริการ ธุรกรรมออนไลน์ของธนาคารนั้นผ่านสมาร์ทโฟน แล้วโอนเงินไปยังปลายทาง
3. เราสามารถประเมินความเสียหายจากการก่ออาชญากรรมในโลกไซเบอร์ได้หรือไม่?
ดร.ภูมิ ... ความเสียหายจากการก่ออาชญากรรมในโลกไซเบอร์นั้นเป็นสิ่งที่ประเมินได้ยากเพราะในบางครั้งการก่ออาชญากรรมไม่ได้อยู่ในรูปแบบของการกระทำต่อทรัพย์สิน แต่เป็นการก่ออาชญากรรมต่อตัวบุคคลหรือประทุษร้ายต่อชีวิต หรือการก่ออาชญากรรมระดับประเทศที่กระทบต่อระบบเศรษฐกิจหรือโครงสร้างพื้นฐานของประเทศเช่น ระบบไฟฟ้า ระบบขนส่ง ระบบโทรศัพท์ ซึ่งทำให้สามารถประเมินค่าเสียหายเป็นจำนวนเงินได้ยาก ในกรณีที่เกิดการขโมยข้อมูลหรือทำร้ายให้เสียทรัพย์หรือเสื่อมเสียชื่อเสียง ข้อมูลต่างๆที่ถูกขโมยมีระดับความสำคัญที่ต่างกันสำหรับผู้เสียหายแต่ละคน และความเสียหายอาจถูกนำไปขยายให้สูงขึ้นในอนาคต ทำให้แม้จะประเมินได้ว่าความเสียหายคืออะไรเป็นตัวเลขได้ (เช่นข้อมูลลูกค้า ห้าแสนคนถูกขโมย) ก็ประเมินค่าเสียหายได้ยาก
นายนักรบ ...สำหรับองค์กร จะสามารถคำนวณความเสียหายจากระบบที่ล่มไป ด้วยการประเมินมูลค่าที่ทำเงินได้จากระบบนั้นๆ เช่น เรามีระบบที่ทำเงินในหนึ่งวันมูลค่า 5 ล้านบาท หากล่มไปครึ่งวันจะเสียหายเป็นเงิน 2.5 ล้านบาท จริงแล้ว ต้องมีการคำนวณจากหลายปัจจัย เช่น ความน่าเชื่อถือหรือ ชื่อเสียงขององค์กร ที่เสียไป ซึ่งอาจจะมากกว่ามูลค่าเงินที่เสีย นอกจากนั้นเรายังต้องใช้งบในการเรียกความเชื่อมั่นกลับมาจากลูกค้า เช่น การโฆษณา
4. การป้องกันตัวเองจากอาชญากรไซเบอร์ควรปฏิบัติอย่างไร ?
ดร.ภูมิ... การป้องกันตัวเองจากอาชญากรไซเบอร์นั้นผู้ใช้ควรมีความรู้ความเข้าใจและต้องหมั่นติดตามข่าวสารเกี่ยวกับไซเบอร์ซิเคียวริตีในรูปแบบใหม่ๆ ที่จะเกิดขึ้นในอนาคตและควรจะมีความระวังในเรื่องพื้นฐานดังนี้ ไม่โพสต์ข้อมูลส่วนตัว ไม่แชร์โลเกชันในโซเชียลตั้งรหัสอี-เมล์ให้คาดเดายากควรติดตั้งโปรแกรมแอนตี้ไวรัสหมั่นอัพเดตโปรแกรมในเครื่องคอมพิวเตอร์ เป็นต้น
นายนักรบ... 1.ไม่มีของฟรีในโลกอินเตอร์เน็ต เพราะมิจฉาชีพมักใช้ คำว่า ฟรี มาเป็นตัวล่อให้หลงเชื่อ เช่น การใช้ promotion หรือภาพต่างๆให้ทันลงแอพพลิเคชัน 2.ไม่ควรทำธุรกรรมกับที่ไม่มีแหล่งที่มาชัดเจน ระบุตัวตนไม่ได้เพราะโอกาสโดนหลอกเกินครึ่ง3.ระบบคุ้มกัน อย่าง passwordต้องมีการเปลี่ยนตลอด และมีอย่างน้อย 8 ตัวอักษร รวมถึงอักขระพิเศษที่ควรมีอย่างน้อย1 ตัว 4.อย่าลงแอพพลิเคชันที่ไม่ทราบที่มาชัดเจน เพราะอาจถูกขโมยข้อมูลในเครื่อง รวมถึงการรีวิวเงื่อนไขการติดตั้งแอพให้ดีก่อนติดตั้ง 5. ไม่ควรให้บุตรหลานเล่นมือถือหรือคอมพ์ตามลำพัง ควรคอยตรวจสอบข้อมูลการพูดคุยผ่านอินเตอร์เน็ตของบุตรหลานอย่างน้อยสัปดาห์ละ 1 ครั้ง
จากหนังสือพิมพ์ฐานเศรษฐกิจ ปีที่ 37 ฉบับที่ 3,253 วันที่ 16 - 19 เมษายน พ.ศ. 2560


