NASA ร่อนหนังสือขอบคุณ นักศึกษา มข. ชี้ช่องโหว่ความมั่นคงไซเบอร์
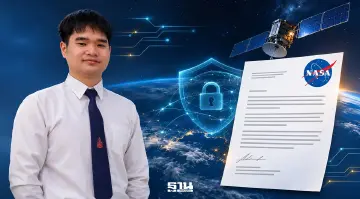
นักศึกษาปี 1 หลักสูตรความมั่นคงปลอดภัยไซเบอร์ มข. ได้รับหนังสือขอบคุณจาก NASA หลังค้นพบและรายงานช่องโหว่ XSS ช่วยปกป้องระบบสารสนเทศของหน่วยงาน
KEY
POINTS
- นักศึกษาชั้นปีที่ 1 จากวิทยาลัยการคอมพิวเตอร์ มหาวิทยาลัยขอนแก่น ได้รับหนังสือขอบคุณอย่างเป็นทางการจาก NASA
- เขาได้ค้นพบและรายงานช่องโหว่ความปลอดภัยทางไซเบอร์ประเภท Cross-Site Scripting (XSS) ในระบบสารสนเทศของหน่วยงาน
- การรายงานดังกล่าวเป็นไปตามนโยบายการเปิดเผยช่องโหว่อย่างรับผิดชอบ (Vulnerability Disclosure Policy) เพื่อช่วยปกป้องข้อมูลของ NASA
วิทยาลัยการคอมพิวเตอร์ มหาวิทยาลัยขอนแก่น เปิดเผยว่า นายธนพนธ์ บุตรศรีชา นักศึกษาชั้นปีที่ 1 หลักสูตรความมั่นคงปลอดภัยไซเบอร์ ได้รับหนังสือขอบคุณอย่างเป็นทางการจากองค์การบริหารการบินและอวกาศแห่งชาติสหรัฐอเมริกา หรือ NASA หลังค้นพบและรายงานช่องโหว่ด้านความมั่นคงปลอดภัยในระบบสารสนเทศของหน่วยงาน ภายใต้นโยบายการเปิดเผยช่องโหว่ หรือ Vulnerability Disclosure Policy (VDP)
ตรวจพบช่องโหว่ XSS แจ้งทีมความมั่นคงปลอดภัย

นายธนพนธ์ ใช้นามแฝงว่า nullbyt3z ตรวจพบช่องโหว่ประเภท Cross-Site Scripting หรือ XSS ซึ่งเปิดโอกาสให้ผู้โจมตีแทรกโค้ดสคริปต์ที่เป็นอันตรายเข้าไปในหน้าเว็บเพจ ก่อนรายงานผ่านช่องทางทีมความมั่นคงปลอดภัยของ NASA ตามแนวทางที่หน่วยงานกำหนด
ต่อมา สำนักงานผู้บริหารเทคโนโลยีสารสนเทศ (Office of the Chief Information Officer) ของ NASA ได้ออกหนังสือขอบคุณ ลงวันที่ 5 พฤศจิกายน 2569 เพื่อยกย่องการมีส่วนช่วยปกป้องความถูกต้องสมบูรณ์และความพร้อมใช้งานของข้อมูลของหน่วยงาน
นายธนพนธ์ กล่าวว่า รู้สึกภูมิใจที่ความพยายามตลอดช่วงเวลา 1 เดือนที่ผ่านมา มีส่วนช่วยให้ระบบของหน่วยงานระดับโลกปลอดภัยขึ้น โดยความท้าทายอยู่ที่การค้นหาช่องโหว่ และการจัดทำรายงานที่ต้องไม่ซ้ำกับช่องโหว่ที่ผู้อื่นเคยรายงานไว้
“รู้สึกภูมิใจมากที่ความพยายามตลอดช่วงเวลา 1 เดือนที่ผ่านมานั้นได้ช่วยให้ระบบของหน่วยงานระดับโลกปลอดภัยขึ้นจริงๆ เพราะความยากคือการที่ต้องค้นหาช่องโหว่ให้เจอ และในทุกรายงานที่ส่งต้องไม่ซ้ำกับที่ผู้อื่นเคยรายงานไว้” นายธนพนธ์ กล่าว
เปิดเผยช่องโหว่อย่างรับผิดชอบ
การรายงานครั้งนี้เป็นไปตามแนวทาง การเปิดเผยช่องโหว่อย่างรับผิดชอบ (Responsible Disclosure) โดยผู้ค้นพบแจ้งเจ้าของระบบโดยตรงตามกติกาที่กำหนด ไม่นำข้อมูลช่องโหว่ไปใช้ประโยชน์ และไม่เปิดเผยรายละเอียดต่อสาธารณะจนกว่าจะได้รับการแก้ไข ซึ่งเป็นแนวปฏิบัติสำคัญของผู้ประกอบวิชาชีพด้านความมั่นคงปลอดภัยไซเบอร์อย่างมีจริยธรรม


ด้าน ผศ.ดร.เพชร อิ่มทองคำ ประธานหลักสูตรความมั่นคงปลอดภัยไซเบอร์ กล่าวว่า ผลงานดังกล่าวสะท้อนทั้งทักษะทางเทคนิคและจรรยาบรรณวิชาชีพของนักศึกษา
“ผลงานนี้สะท้อนว่านักศึกษาของเรามีทั้งทักษะทางเทคนิคในระดับสากลและจรรยาบรรณวิชาชีพ ซึ่งเป็นหัวใจของการผลิตบัณฑิตด้านความมั่นคงปลอดภัยไซเบอร์”
วิทยาลัยการคอมพิวเตอร์ มหาวิทยาลัยขอนแก่น มุ่งพัฒนาบัณฑิตด้านความมั่นคงปลอดภัยไซเบอร์ให้มีศักยภาพในระดับนานาชาติ ผ่านการเรียนรู้จากการปฏิบัติจริง ควบคู่กับการปลูกฝังจริยธรรมในการใช้ความรู้เพื่อประโยชน์ของสังคม
