
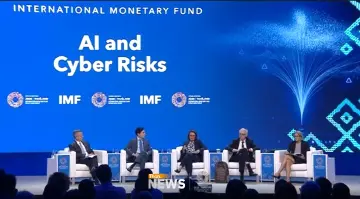
AI เร่งภัยไซเบอร์เขย่าการเงินโลก เวที IMF จี้ปิดช่องโหว่ใน 12 เดือน
BIS–FINMA เตือน AI ยกระดับการโจมตีไซเบอร์ ทั้งความเร็ว ขนาด และการลุกลามพร้อมกัน เสี่ยงกระทบระบบชำระเงินและความเชื่อมั่น เปิดบทเรียนบราซิลอุดจุดอ่อนระบบ Pix ขณะที่ Anthropic เรียกร้องรัฐ–เอกชนเร่งสร้างแนวป้องกันร่วมภายใน 12 เดือน
KEY
POINTS
- AI เพิ่มความเร็วและความรุนแรงของภัยคุกคามทางไซเบอร์ ทำให้การโจมตีที่เคยซับซ้อนทำได้ง่ายและขยายวงกว้างขึ้นจนอาจกระทบเสถียรภาพของระบบการเงินโลก
- ความเสี่ยงสามารถลุกลามเป็นวงกว้างผ่าน 3 ช่องทางหลัก ได้แก่ การโจมตีระบบงานสำคัญ, การหยุดชะงักของบริการที่ใช้ร่วมกัน และการสูญเสียความเชื่อมั่นของสาธารณชน
- ผู้เชี่ยวชาญเรียกร้องให้ทุกภาคส่วนเร่งสร้างแนวป้องกันและปิดช่องโหว่ด้านความปลอดภัยอย่างเร่งด่วนภายใน 12 เดือน ก่อนที่เทคโนโลยี AI ที่ทรงพลังจะแพร่หลายไปสู่ผู้ไม่หวังดี
ความก้าวหน้าของ AI กำลังสร้างโอกาสครั้งใหญ่ให้ภาคการเงิน ตั้งแต่การประมวลผลข้อมูล การพัฒนาบริการ ไปจนถึงการเพิ่มประสิทธิภาพการดำเนินงาน แต่อีกด้านหนึ่ง เทคโนโลยีเดียวกันกำลังลดต้นทุนและเพิ่มขีดความสามารถของอาชญากรไซเบอร์ จนความเสียหายอาจขยายจากระดับองค์กรไปสู่เสถียรภาพของระบบการเงินโดยรวม
ประเด็นดังกล่าวเป็นสาระสำคัญของข้อมูลการเสวนาหัวข้อ “ปัญญาประดิษฐ์กับความเสี่ยงทางไซเบอร์ที่ทวีความรุนแรง: นัยต่อเสถียรภาพเศรษฐกิจมหภาคและการเงิน” ในบริบทการประชุมประจำปีสภาผู้ว่าการกองทุนการเงินระหว่างประเทศและกลุ่มธนาคารโลก ประจำปี 2569 ซึ่งรวบรวมมุมมองจากหน่วยงานกำกับดูแล ธนาคารกลาง องค์การระหว่างประเทศ และผู้พัฒนา AI
โจทย์ที่ผู้ร่วมเสวนาสะท้อนตรงกัน คือ ระบบการเงินต้องเตรียมพร้อมทั้งการป้องกัน การจำกัดความเสียหาย และการฟื้นฟูบริการ เพราะการโจมตีที่เกิดขึ้นด้วยความเร็วระดับเครื่องจักร อาจเดินหน้าเร็วกว่ากระบวนการตัดสินใจของผู้บริหารและหน่วยงานกำกับดูแล
FINMA เปิด 3 ช่องทางลุกลามสู่ความเสี่ยงเชิงระบบ
มาร์ลีน อัมสตัด ประธานคณะกรรมการหน่วยงานกำกับดูแลตลาดการเงินสวิตเซอร์แลนด์ หรือ FINMA ระบุว่า การเข้ามาของ AI เป็นการเปลี่ยนแปลงระดับโครงสร้างพื้นฐานของภาคการเงิน ครอบคลุมความเร็วในการประมวลผล การกำหนดราคา โครงสร้างตลาด และธรรมาภิบาล

ผลสำรวจของ FINMA พร้อมระบุขอบเขตสถาบันภายใต้การกำกับดูแลซึ่งครอบคลุมธนาคารกว่า 200 แห่ง บริษัทประกันเกือบ 200 แห่ง กองทุน 10,000 กองทุน และแพลตฟอร์มทางการเงิน 150 แห่ง โดยพบแนวโน้มว่าสถาบันการเงินขยับจากการใช้ AI เฉพาะบางแผนก ไปสู่การใช้งานตลอดห่วงโซ่คุณค่า ทำให้ความเสี่ยงไซเบอร์เชื่อมโยงกับกระบวนการตัดสินใจและการดำเนินธุรกิจมากขึ้น
ความเสี่ยงดังกล่าวสามารถส่งผ่านสู่เสถียรภาพการเงินได้ 3 ช่องทาง
ช่องทางแรก คือ การโจมตีระบบงานหลัก เช่น ระบบชำระเงิน การประมวลผลธุรกรรม และระบบบัญชี ซึ่งหากเกิดเหตุกับสถาบันการเงินเพียงบางแห่ง อาจกระทบการทำงานของระบบในวงกว้าง ขณะที่ระบบเดิมซึ่งใช้ภาษาโปรแกรมอย่าง COBOL ยังมีข้อจำกัดด้านการปรับปรุงแก้ไขและต้องพึ่งพาผู้เชี่ยวชาญเฉพาะทาง


ช่องทางที่สอง คือ การหยุดชะงักของซอฟต์แวร์หรือบริการที่หลายองค์กรใช้ร่วมกัน เช่น ผู้ให้บริการคลาวด์ หรือกรณีซอฟต์แวร์โอนย้ายไฟล์ MOVEit ในปี 2566 ซึ่งสะท้อนว่า จุดเริ่มต้นจากผู้ให้บริการหรือแอปพลิเคชันที่ไม่ได้เป็นระบบหลัก อาจลุกลามเป็นความเสี่ยงเชิงระบบได้
ช่องทางที่สาม คือ การสูญเสียความเชื่อมั่นจากข่าวลือหรือการรับรู้ว่าถูกโจมตี แม้ระบบยังไม่หยุดทำงานจริง โดยอัมสตัดมองว่าเป็นช่องทางที่น่ากังวลอย่างยิ่ง เพราะสถาบันการเงินสามารถแสดงข้อมูลสภาพคล่องและเงินกองทุนได้ แต่การพิสูจน์ว่าองค์กรไม่ได้รับผลกระทบจากภัยไซเบอร์ทำได้ยากกว่า
AI ยังทำให้การฟิชชิ่งแบบเจาะจงบุคคลและการปลอมแปลงเสียงหรือวิดีโอด้วย Deepfake ทำได้รวดเร็วและมีต้นทุนต่ำลง ขณะเดียวกัน ความเสี่ยงจากผู้รับเหมาช่วงที่อยู่ลึกลงไปในห่วงโซ่อุปทาน อาจอยู่นอกขอบเขตการกำกับดูแลโดยตรง
เมื่อเหตุการณ์สามารถพัฒนาจากหลักวันเหลือเพียงนาทีหรือวินาที การรอจัดการวิกฤตในช่วงวันหยุดจึงอาจไม่ทันต่อสถานการณ์
สำหรับแผนรับมือวิกฤตนั้นต้องเปิดทางเลือกให้ผู้บริหารปรับตามสถานการณ์ กำหนดความรับผิดชอบของรัฐและเอกชนให้ชัดเจน โดยสถาบันการเงินยังต้องรับผิดชอบความเสี่ยงของตนเอง และยอมลดประสิทธิภาพบางส่วนเพื่อรักษาความสามารถในการให้บริการต่อเนื่อง
แนวทางดังกล่าวรวมถึงการคงระบบสำรองเดิมบางส่วน และกำหนดขอบเขตจำกัดการใช้เทคโนโลยีเสี่ยงสูงในงานสำคัญ พร้อมใช้ AI สนับสนุนการกำกับดูแลผ่านเครื่องมือ SupTech เปิดเผยผู้รับเหมาช่วงที่สำคัญ และแลกเปลี่ยนข้อมูลเหตุการณ์ข้ามประเทศ
BIS ชี้ “ตัดสินใจช้า” คือคอขวดรับมือวิกฤต
อันเดรีย เมคเลอร์ รองผู้จัดการใหญ่ธนาคารเพื่อการชำระหนี้ระหว่างประเทศ หรือ BIS กล่าวว่า สิ่งที่เปลี่ยนไปในยุค AI คือความเร็ว ขนาด และการเกิดการโจมตีพร้อมกันหลายจุด แม้รูปแบบพื้นฐาน เช่น การขโมยข้อมูลยืนยันตัวตนหรือการล่อลวงผ่านสื่อสังคมออนไลน์ จะยังเป็นวิธีที่คุ้นเคย

การโจมตีที่ใช้ความเชี่ยวชาญของมนุษย์น้อยลง แต่ดำเนินการได้ด้วยความเร็วระดับเครื่องจักร ทำให้ช่วงเวลาระหว่างการค้นพบช่องโหว่กับการนำช่องโหว่นั้นมาโจมตีหดสั้นลง
อันเดรีย เมคเลอร์ระบุจุดอ่อนสำคัญของระบบการเงิน 2 ด้าน ได้แก่ การกระจุกตัวของการใช้ซอฟต์แวร์และผู้ให้บริการภายนอกร่วมกัน ซึ่งเปิดโอกาสให้เหตุการณ์จุดเดียวกระทบหลายสถาบันพร้อมกัน และความเชื่อมโยงของระบบ โดยเฉพาะการชำระเงินระหว่างประเทศที่ความปลอดภัยของเครือข่ายขึ้นอยู่กับผู้เข้าร่วมที่อ่อนแอที่สุดด้วย
อย่างไรก็ตาม อุปสรรคสำคัญในการรับมืออยู่ที่ ความล่าช้าในการตัดสินใจของมนุษย์ โดยเฉพาะความไม่ชัดเจนว่าใครมีอำนาจสั่งการ และสามารถตัดสินใจเกี่ยวกับโครงสร้างพื้นฐานทางการเงินที่สำคัญได้เพียงใด
การซ้อมรับมือจึงต้องขยายจากทีมเทคนิคไปถึงผู้บริหารสูงสุด พร้อมทดสอบให้ถี่ขึ้น รวดเร็วขึ้น และครอบคลุมสถานการณ์ที่ซับซ้อนมากขึ้น
BIS ยังให้ความสำคัญกับช่องว่างด้านงบประมาณและการเข้าถึง AI ระหว่างธนาคารกลางขนาดใหญ่กับขนาดเล็ก โดยมองว่าความมั่นคงไซเบอร์เป็นสินค้าสาธารณะระดับโลกที่ต้องอาศัยความร่วมมือ ทั้งการแลกเปลี่ยนข้อมูล การประสานมาตรฐานกับ FSB และ CPMI ตลอดจนการจำลองสถานการณ์ผ่านศูนย์ประสานงานด้านความยืดหยุ่นทางไซเบอร์และเทคโนโลยี Digital Twin เพื่อทดสอบทั้งระบบและการตัดสินใจของบุคลากร
บทเรียน Pix บราซิล จุดอ่อนอาจอยู่ที่ผู้เชื่อมต่อ
เปาโล ปิกเกตติ รองผู้ว่าการธนาคารกลางบราซิล เปิดเผยบทเรียนจากระบบชำระเงินทันที Pix ในบราซิล ซึ่งเผชิญเหตุโจมตีผ่านผู้ให้บริการเครือข่ายเชื่อมต่อ โดยชี้ว่า แม้ธนาคารกลางจะดำเนินการระบบหลักเอง แต่ผู้เข้าร่วมรายเล็กจำนวนหนึ่งต้องพึ่งพาผู้ให้บริการเทคโนโลยีเพื่อลดต้นทุน

แนวทางเปิดรับผู้เล่นจำนวนมากช่วยเพิ่มการแข่งขันและลดค่าธรรมเนียม แต่หากมาตรฐานกำกับดูแลไม่เพียงพอ ผู้เข้าร่วมบางรายอาจกลายเป็นช่องโหว่ของทั้งเครือข่าย
ปิกเกตติ ยกตัวอย่างความเสี่ยงจากประตูหลังของระบบ อุปกรณ์ที่เชื่อมต่อกับเซิร์ฟเวอร์ รวมถึงปัจจัยด้านบุคลากร ทั้งความประมาทและการทุจริต เช่น การขายรหัสผ่านให้ผู้ไม่หวังดี ขณะที่เครื่องมือโจมตีราคาถูกทำให้อาชญากรมีแรงจูงใจหันจากการปล้นธนาคารแบบเดิมมาใช้วิธีทางไซเบอร์มากขึ้น
ธนาคารกลางบราซิลจึงนำวิธีทางสถิติที่ใช้ตรวจจับการทุจริตบัตรเครดิต มาต่อยอดร่วมกับ Machine Learning และ AI เพื่อตรวจหาธุรกรรมผิดปกติและแจ้งเตือนสถาบันการเงินให้ยับยั้งได้ทันเวลา ส่วนสถาบันการเงินเลือกใช้ทั้งโมเดลโอเพนซอร์สและโมเดลเชิงพาณิชย์ในการป้องกันภัย
ด้านกฎเกณฑ์ บราซิลปรับจากการมุ่งเพิ่มจำนวนผู้เข้าร่วม ไปสู่การกำหนดเงินทุนขั้นต่ำและมาตรฐานเทคโนโลยีขั้นต่ำให้เข้มงวดขึ้น ควบคู่กับการซ้อมรับมือภัยไซเบอร์ระดับชาติ เพื่อเตรียมควบคุมความเสียหายและฟื้นฟูบริการ
สำหรับการเชื่อม Pix กับระบบชำระเงินระหว่างประเทศในอนาคต ปิกเกตติเน้นว่าต้องยกระดับความปลอดภัยของผู้เข้าร่วมทุกฝ่าย เพราะความอ่อนแอเพียงจุดเดียวอาจกระทบความเชื่อมั่นของทั้งระบบ ซึ่งเมื่อสูญเสียไปแล้วจะกู้คืนได้ยาก
Anthropic เตือน AI ลดข้อจำกัดของผู้โจมตี
ไมเคิล เซลลิตโต หัวหน้าฝ่ายกิจการระดับโลก บริษัท Anthropic ระบุว่า AI กำลังเปลี่ยนจากผู้ช่วยไปสู่เครื่องมือที่สามารถจัดการทีมเอเจนต์อัตโนมัติให้ทำงานขนานกัน ส่งผลให้งานโจมตีที่เคยต้องใช้ทีมผู้เชี่ยวชาญและเวลาหลายสัปดาห์หรือหลายเดือน อาจดำเนินการได้โดยบุคคลเพียงคนเดียวที่สั่งงาน AI

ขีดความสามารถดังกล่าวครอบคลุมตั้งแต่การสำรวจเป้าหมาย การค้นหาช่องโหว่ ไปจนถึงการนำข้อมูลออกจากระบบ และทำให้ทักษะขั้นสูงที่เคยจำกัดอยู่ในกลุ่มผู้เชี่ยวชาญเข้าถึงได้กว้างขึ้น
เซลลิตโต อธิบายว่า กำลังประมวลผล ข้อมูล และอัลกอริทึม เป็นแรงขับสำคัญของการพัฒนา AI โดยยกข้อมูลภายใน Anthropic ว่า สัดส่วนการเขียนโค้ดโดย Claude เพิ่มจาก 0% ในช่วงต้นปีก่อนหน้า เป็น 50% ในเดือนสิงหาคม และ 80–90% ในช่วงปลายปีเดียวกัน
ส่วนบทบาทในการพัฒนาโมเดลรุ่นถัดไปเพิ่มจาก 0% ในช่วงต้นปีที่กล่าวถึง เป็น 3% ในเดือนเมษายน และ 26% ในเดือนสิงหาคม พร้อมคาดว่าจะเพิ่มเป็น 80–90% ในปีถัดไป การที่ AI มีส่วนช่วยปรับปรุง AI เองจึงอาจสร้างผลสะสมที่ทำให้ศักยภาพเพิ่มขึ้นเร็วกว่าการคาดการณ์แบบเส้นตรง
เผยผลค้นช่องโหว่ 1.3 แสนจุด เร่งลดเวลาปิดความเสี่ยง
เซลลิตโต กล่าวถึงโมเดล “Mythos” ว่า มีขีดความสามารถด้านไซเบอร์สูงจนบริษัทชะลอการเปิดให้สาธารณะใช้งาน และนำผู้ประเมินภายนอกเข้าตรวจสอบ ก่อนดำเนินโครงการ “Project Glasswing” ระยะเวลา 90 วัน เพื่อให้ฝ่ายป้องกันใช้โมเดลค้นหาและแก้ไขช่องโหว่ล่วงหน้า
ตามข้อมูลที่เขานำเสนอ โครงการพบช่องโหว่มากกว่า 130,000 จุด ในจำนวนนี้เป็นระดับวิกฤตหรือรุนแรงมาก 30,000 จุด ก่อนขยายสู่ “Cyber Verification Program” ที่ให้เข้าถึงเครื่องมือภายใต้กระบวนการยืนยันตัวตนตามระดับความเหมาะสม
บทเรียนสำคัญคือ AI ช่วยค้นหาช่องโหว่ได้เร็วขึ้น แต่การแก้ไขและกระจายแพตช์ไปยังระบบที่เกี่ยวข้องยังต้องใช้เวลาและการประสานงานจำนวนมาก
สถาบันการเงินต้องเร่งจัดการความปลอดภัยพื้นฐาน ทั้งรหัสผ่านที่ถูกขโมย อุปกรณ์ที่ไม่ได้อัปเดต และบริการที่เปิดใช้งานอย่างไม่ปลอดภัย พร้อมลดเวลาตั้งแต่ตรวจพบปัญหาจนถึงการติดตั้งแพตช์ ซ้อมแผนรับมือ และแลกเปลี่ยนข้อมูลเพื่อสร้างการป้องกันร่วมกัน
สำหรับผู้พัฒนา AI ต้องให้ความสำคัญกับการทำให้ระบบทำงานอย่างปลอดภัยและสอดคล้องกับเจตนาของมนุษย์ ขณะที่สถาบันการเงินต้องเฝ้าระวังการนำเครื่องมือไปใช้ในทางที่ผิด
หนุนกฎหมายบังคับจริง–รักษาระบบสำรอง
ด้านการกำกับดูแล เซลลิตโตระบุว่า Anthropic ทำงานร่วมกับสถาบันความปลอดภัย AI ในสหรัฐฯ และสหราชอาณาจักรเพื่อทดสอบโมเดลก่อนเปิดตัว รวมถึงให้ผู้ตรวจสอบจาก Accenture และ MITRE เข้าตรวจสอบการดำเนินงานภายใน แต่เห็นว่ามาตรการสมัครใจเพียงอย่างเดียวไม่เพียงพอต่อความเสี่ยงที่อาจสร้างความเสียหายรุนแรง จึงจำเป็นต้องมีกฎหมายและกฎระเบียบที่บังคับใช้ได้จริง
เขาเรียกร้องให้ทุกภาคส่วนเร่งสร้างแนวป้องกันภายใน 12 เดือนข้างหน้า ในช่วงที่ฝ่ายป้องกันยังมีโอกาสใช้เครื่องมือเพื่อปิดช่องโหว่ ก่อนเทคโนโลยีทรงพลังจะแพร่กระจายกว้างขึ้น
ในมิติการทำงานภายในองค์กร เซลลิตโตยังยกตัวอย่างการใช้ Auto Mode เพื่อลดภาระที่วิศวกรต้องอนุมัติการตัดสินใจย่อยของ AI ตลอดเวลา ซึ่งอาจทำให้เกิดความเหนื่อยล้าและกดอนุมัติโดยขาดการตรวจสอบ โดยปรับบทบาทบุคลากรไปสู่การกำกับภาพรวมและออกแบบระบบแทน
