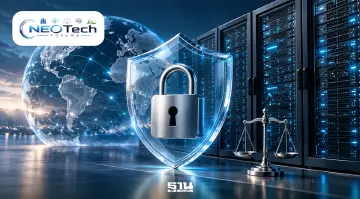
กฎหมายคุ้มครองข้อมูลส่วนบุคคลโลกกับ Data Center : ทำไมความปลอดภัยของข้อมูลจึงสำคัญไม่แพ้ไฟฟ้าและระบบทำความเย็น?
เปิดหลักเกณฑ์ GDPR ของยุโรป กฎหมายสหรัฐฯ สิงคโปร์ และไทย เมื่อ Data Center ไม่ได้แข่งขันกันเพียงกำลังไฟฟ้า แต่ต้องแข่งขันด้าน Data Protection และความเชื่อมั่นของนักลงทุน โดย อาจารย์ ดร.เมทังกร เสริมสุข (CIIM – KMITL) วิทยาลัยการจัดการนวัตกรรมและอุตสาหกรรม (CIIM) สถาบันเทคโนโลยีพระจอมเกล้าเจ้าคุณทหารลาดกระบัง (สจล.)
ประเทศไทยกำลังผลักดันตัวเองให้เป็นศูนย์กลาง Data Center และ Cloud Computing ของภูมิภาคอาเซียน โดยมีบริษัทเทคโนโลยีระดับโลกเข้ามาลงทุนโครงสร้างพื้นฐานดิจิทัล ทั้ง Hyperscale Data Center, Cloud Infrastructure และ Artificial Intelligence หรือ AI
ที่ผ่านมา การแข่งขันดึงดูดการลงทุน Data Center มักให้ความสำคัญกับปัจจัยด้านไฟฟ้า ระบบทำความเย็น น้ำ ที่ดิน โครงข่ายโทรคมนาคม และสิทธิประโยชน์ทางภาษี
แต่ยังมีอีกปัจจัยหนึ่งที่มีความสำคัญไม่แพ้กัน นั่นคือกฎหมายคุ้มครองข้อมูลส่วนบุคคล หรือ Personal Data Protection Law เพราะ Data Center ไม่ได้เป็นเพียงอาคารที่ติดตั้ง Server แต่เป็นโครงสร้างพื้นฐานที่รองรับข้อมูลจำนวนมหาศาล ตั้งแต่ข้อมูลลูกค้าธนาคาร ข้อมูลผู้ป่วย ข้อมูลธุรกรรมทางการเงิน ข้อมูลพนักงาน ไปจนถึงข้อมูลที่ถูกนำไปใช้พัฒนาและให้บริการระบบ AI
หากประเทศหนึ่งมีไฟฟ้าราคาถูกและมีพื้นที่ก่อสร้าง Data Center เพียงพอ แต่ขาดความชัดเจนในการคุ้มครองข้อมูลส่วนบุคคล ผู้ลงทุนและลูกค้าองค์กรก็อาจต้องแบกรับความเสี่ยงด้านกฎหมายและการดำเนินธุรกิจเพิ่มเติม
ในทางกลับกัน ประเทศที่มีกฎหมายคุ้มครองข้อมูลส่วนบุคคลชัดเจน มีระบบกำกับดูแลที่น่าเชื่อถือ และสามารถบังคับใช้กฎหมายได้อย่างสม่ำเสมอ ย่อมมีปัจจัยสนับสนุนความเชื่อมั่นในการให้บริการ Cloud และ Data Center ระหว่างประเทศ

คำถามสำคัญจึงไม่ใช่เพียงว่า ประเทศไทยมีกฎหมาย PDPA หรือไม่ แต่คือกฎหมายและแนวทางบังคับใช้ของไทยสามารถรองรับการดำเนินธุรกิจ Data Center ระดับสากลได้มากเพียงใด
1. Data Center เกี่ยวข้องกับกฎหมาย PDPA อย่างไร?
ก่อนจะเปรียบเทียบกฎหมายระหว่างประเทศ จำเป็นต้องเข้าใจว่า Data Center ไม่ได้เป็นผู้ควบคุมข้อมูลส่วนบุคคลในทุกกรณี
ในระบบ Cloud Computing อาจมีผู้เกี่ยวข้องหลายฝ่าย ได้แก่ เจ้าของข้อมูล ผู้ควบคุมข้อมูลส่วนบุคคล ผู้ประมวลผลข้อมูลส่วนบุคคล และผู้ให้บริการโครงสร้างพื้นฐาน
ตัวอย่างเช่น ธนาคารแห่งหนึ่งใช้บริการ Cloud เพื่อจัดเก็บข้อมูลลูกค้า ธนาคารอาจมีสถานะเป็น Data Controller เพราะเป็นผู้กำหนดวัตถุประสงค์และวิธีการประมวลผลข้อมูล
ส่วนผู้ให้บริการ Cloud อาจมีสถานะเป็น Data Processor เมื่อประมวลผลข้อมูลตามคำสั่งของธนาคาร
ขณะที่ผู้ประกอบการ Data Center ที่ให้บริการเฉพาะพื้นที่ ระบบไฟฟ้า และระบบทำความเย็น โดยไม่มีสิทธิเข้าถึงหรือประมวลผลข้อมูลของลูกค้า อาจมีหน้าที่และความรับผิดชอบแตกต่างจากผู้ให้บริการ Cloud
ดังนั้น การพิจารณาว่าผู้ประกอบการ Data Center ต้องปฏิบัติตามกฎหมาย PDPA ในฐานะใด จึงต้องพิจารณาจากบทบาทจริงและกิจกรรมที่เกี่ยวข้องกับข้อมูล ไม่ใช่เพียงชื่อประเภทธุรกิจ
สิ่งสำคัญคือกฎหมายคุ้มครองข้อมูลส่วนบุคคลไม่ได้คุ้มครองตัวอาคาร Server หรือแพลตฟอร์ม Cloud ในฐานะข้อมูลส่วนบุคคล แต่คุ้มครองข้อมูลที่เกี่ยวข้องกับบุคคลซึ่งอยู่ภายใต้ขอบเขตของกฎหมาย รวมถึงกำหนดหน้าที่เกี่ยวกับการประมวลผลข้อมูลดังกล่าว



2. สหภาพยุโรป: GDPR เป็นต้นแบบกฎหมายคุ้มครองข้อมูลส่วนบุคคลระดับโลก
สหภาพยุโรปมีกฎหมาย General Data Protection Regulation หรือ GDPR ซึ่งเริ่มบังคับใช้ในปี 2018 และกลายเป็นหนึ่งในกฎหมายคุ้มครองข้อมูลส่วนบุคคลที่มีอิทธิพลต่อธุรกิจ Cloud และ Data Center ทั่วโลก
GDPR กำหนดหลักการสำคัญ เช่น การประมวลผลข้อมูลอย่างชอบด้วยกฎหมาย ความโปร่งใส การเก็บข้อมูลเท่าที่จำเป็น การจำกัดวัตถุประสงค์ ความถูกต้องของข้อมูล การจำกัดระยะเวลาจัดเก็บ และการรักษาความมั่นคงปลอดภัยของข้อมูล
อีกหลักการหนึ่งคือ Accountability ซึ่งกำหนดให้องค์กรต้องสามารถแสดงหลักฐานได้ว่ามีการปฏิบัติตามข้อกำหนดของกฎหมาย
สำหรับผู้ประกอบการ Cloud และ Data Center ประเด็นสำคัญของ GDPR คือมาตรา 28 ว่าด้วยความสัมพันธ์ระหว่าง Data Controller และ Data Processor รวมถึงมาตรา 32 ที่กำหนดให้มีมาตรการรักษาความมั่นคงปลอดภัยที่เหมาะสมกับความเสี่ยง
มาตรา 32 ยกตัวอย่างมาตรการที่อาจใช้ เช่น Encryption, Pseudonymisation ความสามารถในการรักษาความลับ ความถูกต้องครบถ้วน ความพร้อมใช้งาน และการกู้คืนระบบ
หากเกิด Personal Data Breach ผู้ควบคุมข้อมูลอาจต้องแจ้งหน่วยงานกำกับดูแลภายใน 72 ชั่วโมงนับจากรับทราบเหตุการณ์ หากเข้าเงื่อนไขตามมาตรา 33 และอาจต้องแจ้งเจ้าของข้อมูลตามมาตรา 34 เมื่อมีความเสี่ยงสูงต่อสิทธิและเสรีภาพ
GDPR ยังมีบทลงโทษทางปกครองที่อาจสูงถึง 20 ล้านยูโร หรือ 4% ของรายได้รวมทั่วโลกต่อปีของกิจการ แล้วแต่จำนวนใดสูงกว่า สำหรับการละเมิดบางประเภทตามมาตรา 83
อย่างไรก็ตาม ไม่ใช่การละเมิดทุกกรณีที่จะถูกปรับในอัตราสูงสุด และการกำหนดค่าปรับต้องพิจารณาข้อเท็จจริงและหลักเกณฑ์ตามกฎหมาย
อีกประเด็นสำคัญคือ GDPR สามารถใช้บังคับกับองค์กรนอกสหภาพยุโรปได้ในบางกรณี เช่น การเสนอสินค้าหรือบริการแก่บุคคลในสหภาพยุโรป หรือการติดตามพฤติกรรมของบุคคลในสหภาพยุโรปตามเงื่อนไขของมาตรา 3
ดังนั้น Data Center ที่ตั้งอยู่ในประเทศไทยอาจเกี่ยวข้องกับ GDPR ได้ หากมีบทบาทในการประมวลผลข้อมูลที่อยู่ภายใต้ขอบเขตของกฎหมายดังกล่าว
แต่ไม่ได้หมายความว่าการจัดเก็บข้อมูลของพลเมืองยุโรปในประเทศไทยทุกกรณีจะทำให้ GDPR ใช้บังคับโดยอัตโนมัติ
3. สหรัฐอเมริกา : ไม่มีกฎหมาย PDPA ฉบับเดียว แต่ใช้กฎหมายหลายระดับ
สหรัฐอเมริกามีรูปแบบการคุ้มครองข้อมูลส่วนบุคคลแตกต่างจากสหภาพยุโรป เพราะไม่ได้ใช้กฎหมายคุ้มครองข้อมูลส่วนบุคคลภาคเอกชนฉบับเดียวที่ครอบคลุมทุกอุตสาหกรรมทั่วประเทศ แต่ใช้กฎหมายระดับรัฐบาลกลางสำหรับข้อมูลหรือกิจกรรมบางประเภท ร่วมกับกฎหมายคุ้มครองข้อมูลส่วนบุคคลระดับมลรัฐ
ตัวอย่างสำคัญ ได้แก่ Health Insurance Portability and Accountability Act หรือ HIPAA ซึ่งเกี่ยวข้องกับข้อมูลสุขภาพในกิจการที่อยู่ภายใต้กฎหมาย และ Gramm-Leach-Bliley Act หรือ GLBA ซึ่งกำหนดข้อกำหนดด้านการคุ้มครองข้อมูลในภาคบริการทางการเงินบางประเภท
ส่วนรัฐแคลิฟอร์เนียมีกฎหมาย California Consumer Privacy Act หรือ CCPA ซึ่งได้รับการแก้ไขเพิ่มเติมโดย California Privacy Rights Act หรือ CPRA
กฎหมายดังกล่าวให้สิทธิแก่ผู้บริโภค เช่น สิทธิรับทราบข้อมูลส่วนบุคคลที่ธุรกิจเก็บรวบรวม สิทธิขอลบข้อมูลภายใต้ข้อยกเว้น และสิทธิปฏิเสธการขายหรือแบ่งปันข้อมูลตามเงื่อนไขของกฎหมาย
สำหรับ Data Center และ Cloud Provider ในสหรัฐอเมริกา ประเด็นสำคัญจึงอยู่ที่การตรวจสอบว่าข้อมูลและบริการที่ให้แก่ลูกค้าอยู่ภายใต้กฎหมายใดบ้าง
ตัวอย่างเช่น Cloud Provider ที่ให้บริการระบบข้อมูลสุขภาพอาจต้องมีข้อตกลง Business Associate Agreement หรือ BAA หากเข้าข่ายตาม HIPAA
ขณะที่ผู้ให้บริการซึ่งประมวลผลข้อมูลภายใต้ CCPA อาจต้องจัดทำสัญญากับลูกค้าเพื่อกำหนดบทบาทและข้อจำกัดการใช้ข้อมูลในฐานะ Service Provider หรือ Contractor
ดังนั้นความท้าทายของผู้ประกอบการ Data Center ในสหรัฐอเมริกาจึงไม่ใช่เพียงการปฏิบัติตามกฎหมายฉบับเดียว แต่เป็นการบริหารข้อกำหนดที่แตกต่างกันตามประเภทข้อมูล พื้นที่ และกิจกรรมทางธุรกิจ
4. สิงคโปร์ : กฎหมาย PDPA ที่เชื่อมโยงกับธุรกิจ Cloud ระหว่างประเทศ
สิงคโปร์มีกฎหมาย Personal Data Protection Act 2012 หรือ PDPA ซึ่งเป็นกฎหมายหลักในการคุ้มครองข้อมูลส่วนบุคคลของภาคเอกชน
กฎหมายดังกล่าวมีความสำคัญต่อการพัฒนาอุตสาหกรรม Data Center ของสิงคโปร์ เพราะประเทศมีบทบาทเป็นศูนย์กลาง Cloud Computing และบริการดิจิทัลระหว่างประเทศ
จุดเด่นประการหนึ่งคือการแยกหน้าที่ระหว่างองค์กรที่กำหนดวัตถุประสงค์ในการใช้ข้อมูล กับ Data Intermediary ซึ่งประมวลผลข้อมูลแทนองค์กรภายใต้สัญญา
แม้ Data Intermediary จะไม่ได้มีหน้าที่ทุกประการเช่นเดียวกับองค์กรผู้ว่าจ้าง แต่ยังมีหน้าที่ตามกฎหมายในเรื่องการรักษาความปลอดภัย การจำกัดระยะเวลาเก็บรักษาข้อมูล และการแจ้งเหตุละเมิดข้อมูลต่อองค์กรผู้ว่าจ้างตามเงื่อนไขที่เกี่ยวข้อง
กฎหมายสิงคโปร์ยังมี Transfer Limitation Obligation ซึ่งกำหนดหลักเกณฑ์สำหรับการโอนข้อมูลส่วนบุคคลไปยังต่างประเทศ เพื่อให้ข้อมูลได้รับการคุ้มครองในระดับที่เทียบเคียงได้กับข้อกำหนดของสิงคโปร์
ประเด็นนี้มีความสำคัญต่อประเทศไทย เพราะผู้ให้บริการ Cloud ที่มีลูกค้าในสิงคโปร์อาจต้องใช้ Data Center ในประเทศอื่น รวมถึงประเทศไทย เพื่อรองรับการขยายกำลังประมวลผล แต่การย้ายข้อมูลไปจัดเก็บหรือประมวลผลในต่างประเทศไม่ได้ทำให้หน้าที่ด้านการคุ้มครองข้อมูลขององค์กรในสิงคโปร์สิ้นสุดลง
ดังนั้นประเทศไทยจึงจำเป็นต้องมีโครงสร้างพื้นฐานและกลไกทางสัญญาที่ช่วยให้ผู้ประกอบการสามารถปฏิบัติตามข้อกำหนดการโอนข้อมูลระหว่างประเทศได้
5. ประเทศไทย : PDPA มีหลักการใกล้เคียง GDPR แต่ความเชื่อมั่นขึ้นอยู่กับการบังคับใช้
ประเทศไทยมีพระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 หรือ PDPA ซึ่งบทบัญญัติหลักเริ่มบังคับใช้เมื่อวันที่ 1 มิถุนายน 2565
กฎหมายดังกล่าวกำหนดหลักการเกี่ยวกับการเก็บรวบรวม ใช้ และเปิดเผยข้อมูลส่วนบุคคล รวมถึงสิทธิของเจ้าของข้อมูลและหน้าที่ของผู้ควบคุมข้อมูลส่วนบุคคล
มาตรา 6 กำหนดนิยามข้อมูลส่วนบุคคลโดยพิจารณาจากข้อมูลเกี่ยวกับบุคคลที่สามารถระบุตัวบุคคลนั้นได้ ไม่ว่าทางตรงหรือทางอ้อม
มาตรา 37 กำหนดหน้าที่สำคัญของผู้ควบคุมข้อมูลส่วนบุคคล รวมถึงการจัดให้มีมาตรการรักษาความมั่นคงปลอดภัยที่เหมาะสม เพื่อป้องกันการสูญหาย การเข้าถึง การใช้ การเปลี่ยนแปลง หรือการเปิดเผยข้อมูลส่วนบุคคลโดยปราศจากอำนาจหรือโดยมิชอบ
หากเกิดเหตุละเมิดข้อมูลส่วนบุคคล ผู้ควบคุมข้อมูลต้องแจ้งสำนักงาน PDPC โดยไม่ชักช้า และภายใน 72 ชั่วโมงนับแต่ทราบเหตุเท่าที่สามารถกระทำได้ เว้นแต่เหตุละเมิดไม่มีความเสี่ยงต่อสิทธิและเสรีภาพของบุคคล หากมีความเสี่ยงสูง ต้องแจ้งเจ้าของข้อมูลพร้อมแนวทางเยียวยาโดยไม่ชักช้าด้วย
นอกจากนี้ ประเทศไทยยังมีกฎเกณฑ์เกี่ยวกับการส่งหรือโอนข้อมูลส่วนบุคคลไปต่างประเทศ ซึ่งเป็นประเด็นสำคัญสำหรับธุรกิจ Cloud ที่ให้บริการข้ามพรมแดน แต่การมีกฎหมายเพียงอย่างเดียวไม่เพียงพอต่อการสร้างความเชื่อมั่นของนักลงทุน
สิ่งสำคัญคือความชัดเจนในการตีความ ความสม่ำเสมอของการบังคับใช้ ความโปร่งใสของกระบวนการตรวจสอบข้อร้องเรียน และความสามารถในการเยียวยาผู้ได้รับผลกระทบ เพราะผู้ลงทุน Data Center ระดับโลกไม่ได้พิจารณาเพียงว่าประเทศมีกฎหมาย PDPA หรือไม่ แต่ยังต้องประเมินว่าระบบกำกับดูแลสามารถคาดการณ์ได้มากเพียงใด
6. เปรียบเทียบกฎหมายคุ้มครองข้อมูลส่วนบุคคลที่เกี่ยวข้องกับ Data Center

ตารางนี้เป็นการเปรียบเทียบภาพรวม ไม่ใช่ข้อสรุปว่ากฎหมายประเทศใดให้ความคุ้มครองมากกว่ากันในทุกกรณี เพราะรายละเอียดขึ้นอยู่กับประเภทข้อมูล บทบาทผู้ประกอบการ และกฎหมายที่ใช้บังคับ
7. ข้อมูลบน Cloud ส่วนตัวได้รับความคุ้มครองหรือไม่?
หนึ่งในประเด็นที่สำคัญต่อการทำความเข้าใจกฎหมายคุ้มครองข้อมูลส่วนบุคคล คือการแยกความแตกต่างระหว่าง Cloud Storage กับข้อมูลส่วนบุคคลที่ถูกจัดเก็บอยู่ภายใน
ตัวอย่างเช่น Microsoft OneDrive, Google Drive และบริการ Cloud Storage ประเภทอื่น เป็นระบบหรือบริการสำหรับจัดเก็บข้อมูล
ตัวแพลตฟอร์มไม่ได้เป็นข้อมูลส่วนบุคคลโดยตัวมันเอง แต่หากภายในระบบมีสัญญาจ้างงาน ประวัติการรักษาพยาบาล ข้อมูลการเงิน หรือเอกสารที่สามารถระบุตัวบุคคลได้ ข้อมูลเหล่านั้นอาจเข้าข่ายข้อมูลส่วนบุคคลตามกฎหมายที่เกี่ยวข้อง
ดังนั้นการประเมินการละเมิดข้อมูลส่วนบุคคลจึงต้องพิจารณาว่ามีข้อมูลประเภทใดถูกเข้าถึง ผู้เข้าถึงมีสิทธิหรือไม่ และมีการเก็บรวบรวม ใช้ หรือเปิดเผยข้อมูลภายใต้ฐานกฎหมายใด
ตัวอย่างเช่น หากองค์กรเป็นเจ้าของเครื่องคอมพิวเตอร์ที่พนักงานเคยใช้งาน และภายในเครื่องมีบัญชี Cloud ส่วนบุคคลเชื่อมต่ออยู่ การเป็นเจ้าของเครื่องคอมพิวเตอร์ไม่ได้หมายความว่าองค์กรจะมีสิทธินำข้อมูลส่วนบุคคลทุกประเภทภายในบัญชี Cloud ไปใช้ได้โดยอัตโนมัติ แต่การพิจารณาความรับผิดต้องอาศัยข้อเท็จจริงเกี่ยวกับสิทธิการเข้าถึง ลักษณะบัญชี นโยบายองค์กร และข้อมูลที่ถูกประมวลผล
หลักการนี้มีความสำคัญอย่างยิ่งต่อผู้ประกอบการ Data Center และ Cloud เพราะความคุ้มครองข้อมูลไม่ควรถูกพิจารณาจากชื่อแพลตฟอร์มเพียงอย่างเดียว แต่ต้องพิจารณาลักษณะข้อมูลและกิจกรรมการประมวลผลที่เกิดขึ้นจริง
8. การโอนข้อมูลข้ามประเทศ : ความท้าทายของ Data Center Hub ไทย
หากประเทศไทยต้องการเป็น Data Center Hub ของอาเซียน การให้บริการลูกค้าต่างประเทศย่อมเกี่ยวข้องกับการรับส่งและประมวลผลข้อมูลข้ามพรมแดน
ตัวอย่างเช่น บริษัทในสิงคโปร์อาจใช้ Data Center ในประเทศไทยเพื่อรองรับระบบ Cloud ขณะที่บริษัทในยุโรปอาจใช้บริการผู้ให้บริการ Cloud ที่มีศูนย์ข้อมูลในหลายประเทศ
ในกรณีเช่นนี้ ผู้ประกอบการต้องพิจารณาทั้งกฎหมายของประเทศต้นทาง ประเทศปลายทาง และบทบาทขององค์กรที่เกี่ยวข้อง
ภายใต้ GDPR การโอนข้อมูลส่วนบุคคลออกนอกเขตเศรษฐกิจยุโรปต้องเป็นไปตามเงื่อนไขในหมวดที่ 5 เช่น การอาศัย Adequacy Decision หรือมาตรการคุ้มครองที่เหมาะสมอย่าง Standard Contractual Clauses (SCCs) รวมถึงข้อยกเว้นเฉพาะกรณีตามที่กฎหมายกำหนด
การที่ Data Center ตั้งอยู่ในประเทศไทยไม่ได้หมายความว่าจะสามารถรับข้อมูลส่วนบุคคลจากสหภาพยุโรปได้โดยไม่มีเงื่อนไข
ขณะเดียวกัน หากประเทศไทยต้องการให้ผู้ลงทุนต่างชาติเชื่อมั่น ก็ควรมีระบบกฎหมายและแนวปฏิบัติที่ช่วยให้การทำสัญญา การประเมินความเสี่ยง และการโอนข้อมูลระหว่างประเทศดำเนินการได้อย่างชัดเจน
เรื่องนี้อาจมีความสำคัญต่อการตัดสินใจลงทุนไม่แพ้ต้นทุนไฟฟ้าและความพร้อมของโครงข่าย Internet
9. มาตรฐาน ISO 27001 และ SOC 2 ทดแทน PDPA ได้หรือไม่?
ผู้ประกอบการ Data Center จำนวนมากใช้มาตรฐานด้านความมั่นคงปลอดภัยสารสนเทศ เช่น ISO/IEC 27001, ISO/IEC 27701 และรายงานการตรวจสอบ SOC 2 เพื่อสร้างความเชื่อมั่นแก่ลูกค้า
ISO/IEC 27001 เป็นมาตรฐานระบบบริหารจัดการความมั่นคงปลอดภัยสารสนเทศ ส่วน ISO/IEC 27701 เกี่ยวข้องกับระบบบริหารจัดการข้อมูลส่วนบุคคล SOC 2 เป็นกรอบการรายงานผลการตรวจสอบการควบคุมขององค์กรตามเกณฑ์ Trust Services Criteria
มาตรฐานเหล่านี้มีประโยชน์ในการประเมินการควบคุมภายในและการบริหารความเสี่ยง
แต่ไม่ได้หมายความว่าองค์กรที่ได้รับการรับรอง ISO 27001 หรือมีรายงาน SOC 2 จะได้รับการยกเว้นจากกฎหมาย GDPR หรือ PDPA เพราะมาตรฐานด้านเทคโนโลยีและระบบบริหารจัดการเป็นเครื่องมือสนับสนุนการปฏิบัติตามกฎหมาย ไม่ใช่สิ่งทดแทนกฎหมาย
ผู้ประกอบการ Data Center จึงต้องบริหารทั้ง Technical Compliance และ Legal Compliance ควบคู่กัน
10. ประเทศไทยควรพัฒนากฎหมายและระบบกำกับดูแลอย่างไร?
หากประเทศไทยต้องการเป็นศูนย์กลาง Data Center ระดับภูมิภาค การพัฒนาระบบคุ้มครองข้อมูลส่วนบุคคลควรดำเนินการควบคู่กับการลงทุนโครงสร้างพื้นฐาน
ประการแรก ควรพัฒนาแนวปฏิบัติที่ชัดเจนสำหรับ Cloud Computing และ Data Center โดยแยกบทบาท Data Controller, Data Processor และผู้ให้บริการโครงสร้างพื้นฐานที่ไม่ได้เข้าถึงข้อมูลลูกค้า
ประการที่สอง ควรกำหนดแนวทางเกี่ยวกับการเข้าถึงข้อมูลโดยผู้ดูแลระบบ บุคลากรภายในองค์กร และผู้ให้บริการภายนอก รวมถึงการจัดการสิทธิเมื่อพนักงานพ้นสภาพการทำงาน
ประการที่สาม ควรพัฒนาแนวทางการโอนข้อมูลข้ามประเทศให้ผู้ประกอบการสามารถปฏิบัติตามได้จริง และสอดคล้องกับข้อกำหนดของลูกค้าต่างประเทศ
ประการที่สี่ ควรส่งเสริมการใช้มาตรฐาน ISO 27001, ISO 27701 และการตรวจสอบความปลอดภัยอย่างสม่ำเสมอ โดยไม่ทำให้การรับรองมาตรฐานกลายเป็นภาระที่ไม่จำเป็นสำหรับผู้ประกอบการขนาดเล็ก
ประการที่ห้า ควรส่งเสริมความโปร่งใสของการบังคับใช้กฎหมาย โดยเผยแพร่แนววินิจฉัยและหลักเกณฑ์ที่ช่วยให้องค์กรสามารถเข้าใจข้อกำหนดได้อย่างชัดเจน ทั้งนี้ต้องคำนึงถึงการปกป้องข้อมูลของคู่กรณีด้วย
และประการสุดท้าย ควรพัฒนาบุคลากรด้าน Data Protection, Cybersecurity, Cloud Governance และ Digital Forensics เพื่อให้ประเทศไทยมีความสามารถตรวจสอบและบริหารความเสี่ยงด้านข้อมูลได้ด้วยตนเอง
Data Center Hub ต้องมีทั้ง Power Security และ Data Security
การแข่งขัน Data Center ในอนาคตไม่ได้ขึ้นอยู่กับจำนวนอาคาร Server หรือกำลังไฟฟ้าที่รองรับได้เพียงอย่างเดียว แต่ขึ้นอยู่กับความสามารถในการสร้างความเชื่อมั่นให้ผู้ใช้บริการว่า ข้อมูลของตนจะได้รับการคุ้มครองอย่างเหมาะสม ทั้งด้านเทคโนโลยี กฎหมาย และการกำกับดูแล
สหภาพยุโรปใช้ GDPR เป็นกรอบกฎหมายที่ครอบคลุมการประมวลผลข้อมูลส่วนบุคคล สหรัฐอเมริกาใช้กฎหมายหลายระดับตามประเภทข้อมูลและพื้นที่ ขณะที่สิงคโปร์ใช้ PDPA ควบคู่กับแนวปฏิบัติที่รองรับธุรกิจ Cloud ระหว่างประเทศ
ประเทศไทยเองมีกฎหมาย PDPA ที่วางหลักการคุ้มครองข้อมูลส่วนบุคคลไว้แล้ว แต่ความท้าทายสำคัญอยู่ที่การสร้างความชัดเจนในการตีความและการบังคับใช้ รวมถึงการพัฒนาระบบรองรับธุรกิจ Cloud และ AI ที่มีความซับซ้อนมากขึ้น
หากประเทศไทยสามารถพัฒนาโครงสร้างพื้นฐานไฟฟ้า ระบบทำความเย็น และโครงข่ายดิจิทัลควบคู่กับระบบคุ้มครองข้อมูลส่วนบุคคลที่น่าเชื่อถือ ก็จะช่วยสร้างเงื่อนไขที่เอื้อต่อการลงทุน Data Center ในระยะยาว
เพราะในยุค AI ประเทศที่มี Data Center มากที่สุดอาจไม่ใช่ประเทศที่ได้รับความเชื่อมั่นสูงที่สุด แต่ประเทศที่สามารถรับประกันความต่อเนื่องของบริการและสร้างความเชื่อมั่นในการคุ้มครองข้อมูลได้อย่างเป็นรูปธรรม จะมีปัจจัยสำคัญในการแข่งขันด้านเศรษฐกิจดิจิทัล
สำหรับประเทศไทย การเป็น Data Center Hub จึงต้องพัฒนาทั้งความมั่นคงด้านพลังงาน หรือ Power Security และความมั่นคงปลอดภัยของข้อมูล หรือ Data Security ไปพร้อมกัน
เพราะไฟฟ้าทำให้ Data Center เดินเครื่องได้ แต่ความเชื่อมั่นด้านข้อมูลต่างหากที่ช่วยให้ลูกค้าตัดสินใจนำข้อมูลและธุรกิจของตนมาใช้บริการในระยะยาว
อ้างอิง
- EU GDPR ฉบับเต็ม, PDPC Singapore, California CCPA และ กฎหมายและประกาศ PDPA ประเทศไทย