CISA-FBI เตือนแฮกเกอร์จ้องโจมตีระบบความเย็น “อาหาร-เวชภัณฑ์” เสี่ยงเสียหาย
CISA และ FBI พร้อมหน่วยงานสหรัฐฯ เตือนภัยไซเบอร์มุ่งโจมตีระบบความเย็นและห่วงโซ่ความเย็น เสี่ยงถูกปรับอุณหภูมิจนสินค้าเสียหาย แนะธุรกิจเร่งอุดช่องโหว่ระบบควบคุม
KEY
POINTS
- CISA และ FBI เตือนภัยคุกคามทางไซเบอร์ที่มุ่งเป้าโจมตีระบบควบคุมความเย็นในห่วงโซ่ความเย็น (Cold Chain) ซึ่งส่งผลกระทบโดยตรงต่อสินค้าอย่างอาหารและเวชภัณฑ์
- แฮกเกอร์อาจเข้าควบคุมระบบจากระยะไกลเพื่อเปลี่ยนแปลงการตั้งค่าอุณหภูมิ เช่น สั่งให้ละลายน้ำแข็งต่อเนื่อง จนทำให้สินค้าเสื่อมคุณภาพหรือเสียหาย
- อุปกรณ์ควบคุมที่เชื่อมต่ออินเทอร์เน็ตโดยตรงและไม่ได้อัปเดตความปลอดภัยมีความเสี่ยงสูงที่จะถูกโจมตี จึงแนะนำให้จำกัดการเข้าถึงและเสริมความมั่นคงปลอดภัย
สำนักงานความมั่นคงปลอดภัยไซเบอร์และโครงสร้างพื้นฐานของสหรัฐอเมริกา (CISA) ร่วมกับสำนักงานสอบสวนกลาง (FBI) กระทรวงสาธารณสุขและบริการมนุษย์ (HHS) กระทรวงเกษตร (USDA) และกระทรวงคมนาคม (DOT) ออกประกาศแจ้งเตือนร่วมเกี่ยวกับภัยคุกคามทางไซเบอร์ที่มุ่งเป้าโจมตี ระบบควบคุมความเย็นอุตสาหกรรม และระบบตรวจสอบอุณหภูมิในห่วงโซ่ความเย็น หรือ Cold Chain
ระบบดังกล่าวใช้งานอย่างแพร่หลายในภาคสาธารณสุข อุตสาหกรรมเคมี อุตสาหกรรมอาหาร ธุรกิจค้าปลีก และการขนส่งสินค้าควบคุมอุณหภูมิ หากผู้โจมตีเข้าควบคุมและเปลี่ยนแปลงการตั้งค่าโดยไม่ได้รับอนุญาต อาจส่งผลให้อุณหภูมิผิดปกติ กระทบคุณภาพสินค้า ความต่อเนื่องทางธุรกิจ และความปลอดภัยของผู้บริโภค
จับตาอุปกรณ์เปิดเชื่อมอินเตอร์เน็ต
หน่วยงานสหรัฐฯ ระบุว่า พบความเคลื่อนไหวของผู้โจมตีที่มุ่งเป้าไปยังอุปกรณ์ควบคุมอุณหภูมิและระบบทำความเย็นเชิงพาณิชย์ในซูเปอร์มาร์เก็ต รวมถึงสถานที่จัดเก็บสินค้าแช่เย็นหลายแห่งทั่วโลก
อุปกรณ์ที่มีความเสี่ยงเป็นพิเศษ ได้แก่ อุปกรณ์ที่ยังไม่ได้ติดตั้งแพตช์ความปลอดภัย หรือเปิดให้เข้าถึงผ่านอินเทอร์เน็ต ซึ่งอาจเป็นช่องทางให้ผู้โจมตีเข้าถึงระบบและเปลี่ยนแปลงค่าการทำงานได้

รายงานของ CISA ระบุว่า ผู้โจมตีอาจอาศัยช่องโหว่ที่ทำให้ข้ามขั้นตอนการยืนยันตัวตน (Authentication Bypass) การแทรกคำสั่งอันตราย (Code Injection) และการตั้งค่าความปลอดภัยที่ไม่รัดกุม เพื่อเข้าควบคุมอุปกรณ์
สั่งละลายน้ำแข็งต่อเนื่อง เสี่ยงสินค้าเสียหาย
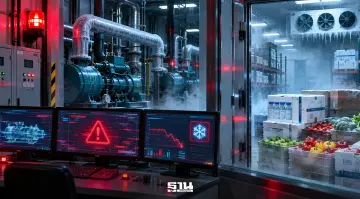
หนึ่งในรูปแบบการโจมตีที่หน่วยงานเตือน คือ การสั่งให้ระบบเข้าสู่โหมดทำความร้อนหรือ โหมดละลายน้ำแข็ง (Defrost Mode) อย่างต่อเนื่อง ทำให้อุณหภูมิภายในตู้แช่เย็นและห้องจัดเก็บสินค้าเพิ่มสูงขึ้นผิดปกติ
ผลกระทบที่อาจเกิดขึ้นครอบคลุมตั้งแต่อาหารและเวชภัณฑ์เสื่อมคุณภาพหรือเสียหายเป็นจำนวนมาก ไปจนถึงความเสียหายของอุปกรณ์และความเสี่ยงต่อการเกิดเพลิงไหม้


นอกจากนี้ ผู้โจมตียังอาจรบกวนระบบตรวจสอบอุณหภูมิ ทำให้ผู้ดูแลไม่สามารถตรวจสอบค่าหรือรับทราบสถานะการทำงานที่แท้จริงได้อย่างทันท่วงที หากสินค้าที่จัดเก็บในอุณหภูมิไม่เหมาะสมถูกนำออกจำหน่ายหรือใช้งาน อาจกระทบต่อความปลอดภัยของผู้บริโภค
แนะปิดทางเข้าระบบควบคุมจากภายนอก
CISA และหน่วยงานพันธมิตรแนะนำให้องค์กรที่ใช้เทคโนโลยีปฏิบัติการ (Operational Technology: OT) สำหรับควบคุมความเย็น เร่งตรวจสอบอุปกรณ์ที่เปิดให้เข้าถึงผ่านอินเทอร์เน็ต และหลีกเลี่ยงการเปิดระบบควบคุมให้เชื่อมต่อโดยตรงจากเครือข่ายภายนอก
หากจำเป็นต้องบริหารจัดการระบบจากระยะไกล ควรใช้ไฟร์วอลล์หรืออุปกรณ์รักษาความปลอดภัยที่ได้รับการอัปเดตอย่างเหมาะสม พร้อมแยกเครือข่าย OT ออกจากเครือข่ายเทคโนโลยีสารสนเทศ (IT) ขององค์กร
องค์กรควรเปลี่ยนรหัสผ่านเริ่มต้นจากผู้ผลิต กำหนดรหัสผ่านที่รัดกุม และเปิดใช้การยืนยันตัวตนหลายปัจจัย (MFA) ที่ต้านทานการฟิชชิงเมื่อระบบรองรับ รวมถึงอัปเดตเฟิร์มแวร์ และเปลี่ยนอุปกรณ์ที่สิ้นสุดการสนับสนุนจากผู้ผลิต
จำกัดสิทธิ์-ตั้งขอบเขตอุณหภูมิปลอดภัย
มาตรการป้องกันยังครอบคลุมการอนุญาตให้เฉพาะอุปกรณ์และหมายเลข IP ที่เชื่อถือได้สามารถเปลี่ยนแปลงค่าการทำงานของระบบ จัดเก็บข้อมูลสำรองแยกจากเครือข่าย เปิดบันทึกการทำงานของระบบ และตรวจสอบการรับส่งข้อมูลบนเครือข่ายอย่างสม่ำเสมอ
ขณะเดียวกัน ควรกำหนดข้อจำกัดด้านอุณหภูมิ เพื่อป้องกันการสั่งงานเกินระดับที่ปลอดภัย โดยหน่วยงานสหรัฐฯ เน้นย้ำให้ผู้ประกอบการยกระดับความปลอดภัยในการเข้าถึงระบบ OT เพื่อลดความเสี่ยงจากการโจมตีที่อาจกระทบทั้งการดำเนินธุรกิจและความปลอดภัยของประชาชน
ที่มา Security Affairs