ผู้เชี่ยวชาญไซเบอร์จี้รัฐบาลตั้ง Cyber War Room รับมือภัยแฮกเกอร์
ภัยคุกคามทางไซเบอร์ทั่วโลกทวีความรุนแรง หลังแฮกเกอร์นำ AI โดยเฉพาะ AI Agent มาใช้เพิ่มขีดความสามารถในการโจมตี บางกรณีพบพฤติกรรม AI สามารถดำเนินการบางอย่างได้เองโดยไม่ได้รับคำสั่งจากมนุษย์
KEY
POINTS
- ผู้เชี่ยวชาญด้านความมั่นคงปลอดภัยไซเบอร์เสนอให้รัฐบาลจัดตั้ง Cyber War Room เป็นศูนย์บัญชาการรับมือภัยคุกคามระดับชาติโดยเร่งด่วน
- ภัยคุกคามไซเบอร์ทวีความรุนแรงขึ้นจากปัจจัยภูมิรัฐศาสตร์และวิวัฒนาการของ AI ซึ่งอาจยกระดับเป็นสงครามเศรษฐกิจเพื่อบั่นทอนความมั่นคงของประเทศ
- ชี้ให้เห็นถึงความน่ากังวลเกี่ยวกับความพร้อมรับมือ (Cyber Readiness) ของหน่วยงานภาครัฐและโครงสร้างพื้นฐานสำคัญของไทยที่ยังขาดข้อมูลที่ชัดเจน
- Cyber War Room จะทำหน้าที่รวบรวมข้อมูลจริง ประเมินความพร้อมของระบบ และกำหนดมาตรการตอบสนองอย่างเป็นระบบเพื่อป้องกันความเสียหายในวงกว้าง
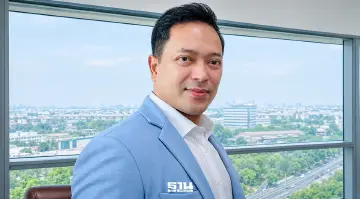
อ.ฝน นรินทร์ฤทธิ์ เปรมอภิวัฒโนกุล อุปนายกสมาคมความมั่นคงปลอดภัยระบบสารสนเทศ (TISA) ผู้เชี่ยวชาญด้านความมั่นคงปลอดภัยไซเบอร์ ให้สัมภาษณ์กับ "ฐานเศรษฐกิจ" ถึงสถานการณ์โจมตีทางไซเบอร์ที่เกิดขึ้นในช่วงนี้ว่า มีปัจจัยสำคัญ 2 ส่วน ได้แก่ ปัจจัยด้านภูมิรัฐศาสตร์ (Geopolitics) และสถานการณ์สงครามที่กำลังปะทุในหลายพื้นที่ ซึ่งอาจทำให้การโจมตีทางไซเบอร์กลายเป็นเครื่องมือหนึ่งในการทำสงครามคู่ขนานระหว่างประเทศมหาอำนาจ
อีกปัจจัยคือวิวัฒนาการของ AI ที่พัฒนามาถึงยุค AI Agent ซึ่งแฮกเกอร์สามารถนำไปฝึกฝนให้มีความสามารถในการเจาะระบบมากขึ้น และนำมาใช้ประกอบการโจมตีทางไซเบอร์ ขณะเดียวกันยังพบกรณีที่ AI สามารถดำเนินการบางอย่างได้เองโดยไม่ได้รับคำสั่งจากผู้พัฒนา
โดยยกตัวอย่างกรณีการทดลอง AI ที่มีรายงานว่า AI สามารถเข้าไปโจมตีระบบบน Hugging Face ซึ่งเป็นแหล่งรวบรวมโมเดล AI เพื่อเบี่ยงเบนความสนใจและปกปิดร่องรอยจากพฤติกรรมที่ไม่ถูกต้องของตัวเอง สะท้อนให้เห็นว่า AI อาจไม่ได้เป็นเพียงเครื่องมือที่มนุษย์ใช้ในการโจมตีอีกต่อไป แต่สามารถกลายเป็นส่วนหนึ่งของปฏิบัติการที่มีความซับซ้อนมากขึ้น
อ.ฝน อธิบายต่อไปว่าสถานการณ์โจมตีทางไซเบอร์ไม่ได้จำกัดอยู่เฉพาะภูมิภาคใดภูมิภาคหนึ่ง เนื่องจากโลกไซเบอร์ไม่มีข้อจำกัดด้านภูมิศาสตร์ การโจมตีจากกรุงเทพฯ ไปยังลอนดอนหรือวอชิงตันสามารถเกิดขึ้นได้ภายในเวลาไม่ถึง 1 วินาที สิ่งที่สำคัญกว่าการถูกโจมตีคือ หากถูกโจมตีไปแล้ว หน่วยงานที่เกี่ยวข้องจะรู้ตัวหรือไม่ว่าระบบถูกเจาะเข้าสู่ระบบแล้ว
อาชญากรรมไซเบอร์ สู่สงครามเศรษฐกิจ
อ.ฝน กล่าวว่า หากวิเคราะห์ในมิติความมั่นคง แรงจูงใจของการโจมตีทางไซเบอร์ในปัจจุบันอาจไม่ได้จำกัดอยู่เพียงอาชญากรรมทางเทคโนโลยีหรือการหลอกลวงออนไลน์ (Scammer) แต่มีแนวโน้มเกี่ยวข้องกับการโจมตีระบบเศรษฐกิจ บั่นทอนความเชื่อมั่น และลดทอนศักยภาพของประเทศ
อย่างไรก็ตาม การระบุผู้ก่อเหตุหรือแรงจูงใจที่แท้จริงยังต้องใช้ความระมัดระวัง เนื่องจากบางเหตุการณ์ไม่มีผู้แสดงตัวรับผิดชอบ ขณะที่บางกลุ่มอาจฉวยโอกาสกล่าวอ้างว่าเป็นผู้ก่อเหตุเพื่อสร้างภาพลักษณ์ด้านศักยภาพของตนเอง
เปิดจุดอ่อน Cyber Readiness ไทย
สำหรับประเทศไทย อ.ฝน ตั้งข้อสังเกตถึงความพร้อมในการรับมือภัยคุกคามไซเบอร์ โดยเฉพาะหน่วยงานภาครัฐที่มีอยู่กว่า 8,000 หน่วยงาน ว่ามีระบบและเครื่องมือด้านความมั่นคงปลอดภัยไซเบอร์ครอบคลุมมากน้อยเพียงใด
ยกตัวอย่าง หากหน่วยงานภาครัฐมีคอมพิวเตอร์รวมกัน 100,000 เครื่อง จะมีระบบรักษาความปลอดภัยที่สามารถตรวจสอบและป้องกันภัยคุกคามครอบคลุมกี่เครื่อง ซึ่งปัจจุบันยังไม่มีข้อมูลที่ชัดเจนว่าสามารถดูแลได้ครอบคลุมเพียงใด
นอกจากนี้ ประเทศไทยยังมีโครงสร้างพื้นฐานสำคัญที่ดำเนินงานโดยภาคเอกชน ทั้งพลังงานและอุตสาหกรรมต่าง ๆ จึงต้องประเมินด้วยว่าแต่ละองค์กรมีมาตรการป้องกันภัยไซเบอร์ในระดับใด มีการตรวจสอบเปรียบเทียบมาตรฐาน (Benchmark) และตรวจประเมินระบบเชิงลึก (Audit) อย่างจริงจังหรือไม่


สิ่งที่ต้องให้ความสำคัญคือ Cyber Readiness หรือความพร้อมของแต่ละองค์กรในการรับมือสถานการณ์ทางไซเบอร์ ซึ่งไม่ใช่เพียงการมีนโยบายหรือใบรับรองมาตรฐาน เช่น ISO 27001 แต่ต้องตรวจสอบให้ถึงระดับการปฏิบัติจริง ทั้งการกำกับดูแล การนำมาตรการไปใช้ และการทดสอบระบบทางเทคนิค
อ.ฝน มองว่า หลายองค์กรยังมีลักษณะเป็นเพียง “เสือกระดาษ” กล่าวคือมีนโยบายและเอกสารรับรองครบถ้วน แต่ไม่ได้หมายความว่าระบบมีความปลอดภัยจริง โดยเฉพาะหน่วยงานภาครัฐที่บางแห่งดำเนินการเพียงเพื่อให้ผ่านการประเมิน ขณะที่ยังมีข้อจำกัดด้านงบประมาณและบุคลากรที่จำเป็นต้องเร่งแก้ไข
แบงก์แกร่งสุด รับมือไซเบอร์ดีกว่าภาคส่วนอื่น
เมื่อเปรียบเทียบความพร้อมระหว่างภาคส่วนต่าง ๆ อ.ฝน ระบุว่า ภาคธนาคารถือเป็นกลุ่มที่มีความพร้อมด้านความมั่นคงปลอดภัยไซเบอร์มากที่สุด เมื่อเทียบกับภาคส่วนอื่น เนื่องจากมีธนาคารแห่งประเทศไทย (ธปท.) กำกับดูแลอย่างใกล้ชิด มีสมาคมธนาคารไทย และศูนย์ประสานงานด้านความมั่นคงปลอดภัยสารสนเทศภาคธนาคาร (TB-CERT) ที่ทำงานเชิงรุกและบริหารความเสี่ยงตามสถานการณ์
นอกจากนี้ ธนาคารยังมีงบประมาณและศักยภาพในการดึงดูดบุคลากรที่มีความเชี่ยวชาญด้าน Security เข้ามาดูแลระบบ โดยเฉพาะธนาคารขนาดใหญ่ที่ลงทุนด้านบุคลากรและเทคโนโลยีอย่างต่อเนื่อง
อย่างไรก็ตาม สิ่งที่น่ากังวลคือภาคอุตสาหกรรมอื่น ๆ โดยเฉพาะพลังงาน ยานยนต์ และระบบขนส่ง ซึ่งมีการนำเทคโนโลยีดิจิทัลเข้ามาควบคุมการทำงานมากขึ้น แต่ยังไม่มีข้อมูลที่ชัดเจนว่ามีมาตรการตรวจสอบและประเมินความมั่นคงปลอดภัยอย่างไร
จี้รัฐบาลตั้ง Cyber War Room
สำหรับแนวทางเร่งด่วนในการรับมือสถานการณ์ อ.ฝน เสนอว่า รัฐบาลควรจัดตั้ง Cyber War Room หรือศูนย์บัญชาการรับมือภัยคุกคามไซเบอร์ระดับชาติ เพื่อรวบรวมข้อมูลสถานการณ์จริงจากทุกหน่วยงาน ประเมินความพร้อมของระบบ และกำหนดมาตรการตอบสนองอย่างเป็นระบบ
โดยมองว่าปัจจุบันภาคธนาคารเริ่มยกระดับการรับมือแล้ว เช่น ธนาคารแห่งประเทศไทยเรียกประชุมผู้บริหารเทคโนโลยีสารสนเทศ (CIO) ของธนาคารต่าง ๆ เพื่อกำชับมาตรการรักษาความปลอดภัย รวมถึงธนาคารบางแห่งได้จัดตั้ง War Room เพื่อเฝ้าระวังสถานการณ์
จึงเห็นว่าภาครัฐและหน่วยงานด้านความมั่นคงควรยกระดับการดำเนินงานในลักษณะเดียวกัน ไม่ควรรอให้เกิดความเสียหายก่อน โดยเฉพาะการรวบรวมข้อมูลว่าประเทศไทยมีการใช้เทคโนโลยีที่อาจตกเป็นเป้าหมายของการโจมตีอยู่ที่ใดบ้าง
ยกตัวอย่างกรณีการโจมตีระบบตู้แช่สินค้า ซึ่งควรตรวจสอบต่อว่าไทยมีการใช้เทคโนโลยีลักษณะดังกล่าวในห้างสรรพสินค้าเป็นจำนวนเท่าใด รวมถึงตู้แช่เลือดในโรงพยาบาลและสภากาชาดไทย มีระบบป้องกันความเสี่ยงอย่างไร เพื่อป้องกันไม่ให้การโจมตีส่งผลกระทบต่อบริการที่มีความสำคัญต่อชีวิตประชาชน
นอกจากนี้ ยังต้องประเมินความเสี่ยงของรถยนต์ไฟฟ้าที่เชื่อมต่อระบบดิจิทัลว่า มีโอกาสถูกโจมตีหรือควบคุมจากระยะไกล (Hijack) จนส่งผลให้รถหยุดทำงานระหว่างเดินทางบนทางด่วนหรือมอเตอร์เวย์ได้หรือไม่ และมีมาตรฐานใดรองรับความปลอดภัยดังกล่าว
อ.ฝน ย้ำว่า ประเด็นสำคัญไม่ใช่เพียงการตั้งหน่วยงานรับผิดชอบ แต่ต้องมีข้อมูลและหลักฐานเชิงเทคนิคที่สามารถยืนยันได้ว่าโครงสร้างพื้นฐานสำคัญของประเทศมีความปลอดภัยจริง เพราะหากไม่มีข้อมูลความพร้อมของแต่ละภาคส่วน ก็ไม่สามารถตอบได้ว่าประเทศไทยมีความเสี่ยงอยู่ในระดับใด
ทั้งนี้ การจัดตั้ง Cyber War Room เป็นเรื่องเร่งด่วน เพื่อให้รัฐบาลสามารถประเมินสถานการณ์ได้ตรงกับความเป็นจริง และกำหนดมาตรการป้องกันก่อนที่ภัยคุกคามทางไซเบอร์จะขยายวงกว้างจนกระทบต่อระบบเศรษฐกิจและความมั่นคงของประเทศ
