ดีอี หนุนไทยเข้า Global CBPR ยกระดับส่งข้อมูลข้ามแดน ดึงนักลงทุนต่างประเทศ
รมช.ดีอี หนุนไทยเข้ากรอบสากลคุ้มครองข้อมูลส่วนบุคคลข้ามพรมแดน ใช้ PDPA สร้างความเชื่อมั่น พร้อมขอหน่วยงานใช้ MFA ป้องกันข้อมูลรั่วไหล และเดินหน้าร่างกฎหมาย AI
KEY
POINTS
- กระทรวงดีอีผลักดันให้ประเทศไทยเข้าร่วมกรอบความร่วมมือ Global CBPR เพื่อยกระดับมาตรฐานการส่งข้อมูลข้ามพรมแดน
- การเข้าร่วมดังกล่าวมีเป้าหมายเพื่อสร้างความเชื่อมั่นด้านการคุ้มครองข้อมูลส่วนบุคคลให้เป็นที่ยอมรับในระดับสากล
- เพื่อดึงดูดการลงทุนจากต่างประเทศ และเพิ่มขีดความสามารถในการแข่งขันของธุรกิจไทยในตลาดโลก
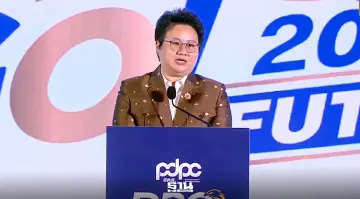
นางสาวแนน บุณย์ธิดา สมชัย รัฐมนตรีช่วยว่าการกระทรวงดิจิทัลเพื่อเศรษฐกิจและสังคม (ดีอี) เปิดเผยว่า รัฐบาลสนับสนุนให้ประเทศไทยเดินหน้าเข้าสู่ Global CBPR ซึ่งเป็นกรอบความร่วมมือระหว่างประเทศด้านการคุ้มครองข้อมูลส่วนบุคคลที่ส่งข้ามพรมแดน เพื่อยกระดับมาตรฐานของไทยให้เป็นที่ยอมรับในระดับสากล และสร้างความเชื่อมั่นให้ภาคธุรกิจและนักลงทุนในการส่งข้อมูลระหว่างประเทศ

รมช.ดีอี กล่าวว่า ความเชื่อมั่นด้านการคุ้มครองข้อมูลส่วนบุคคลเป็นพื้นฐานของเศรษฐกิจดิจิทัล รัฐบาลจึงมุ่งใช้กฎหมายคุ้มครองข้อมูลส่วนบุคคล หรือ PDPA เป็นเครื่องมือสร้างความน่าเชื่อถือ ดึงดูดการลงทุน และเพิ่มขีดความสามารถในการแข่งขันของธุรกิจไทยในตลาดโลก
ขอหน่วยงานใช้ MFA กำหนดสิทธิ์เข้าถึงข้อมูล
สำหรับแนวทางการป้องกันการเข้าถึงข้อมูลนั้นกระทรวงดีอีอยู่ระหว่างขอความร่วมมือให้หน่วยงานที่เดิมใช้รหัสผ่านเพียงอย่างเดียวเพิ่มการยืนยันตัวตนหลายปัจจัย หรือ MFA (Multi-Factor Authentication) ควบคู่กับการกำหนดให้ชัดเจนว่าเจ้าหน้าที่แต่ละตำแหน่งมีสิทธิ์เข้าถึงข้อมูลประเภทใดตามหน้าที่รับผิดชอบ โดยเริ่มจากการขอความร่วมมือก่อนผลักดันให้ทุกหน่วยงานปฏิบัติตามแนวทางดังกล่าว
ตรวจสอบข้อมูลรั่วไหลทั้งเหตุโจมตีระบบและคนนำข้อมูลออก

นางสาวแนน บุณย์ธิดา กล่าวว่า ข้อมูลส่วนบุคคลอาจรั่วไหลจากการโจมตีระบบหรือจากการที่บุคคลนำข้อมูลออกไปเผยแพร่ โดยกรณีที่พบในช่วงนี้ส่วนใหญ่เกิดจากบุคคลนำข้อมูลออกไป ทั้งนี้ มีหน่วยงานรับแจ้งเหตุจากประชาชนเพื่อนำไปตรวจสอบ และมีกฎหมายรองรับการดำเนินการกับผู้เผยแพร่ข้อมูลโดยมิชอบ


รัฐบาลจะดำเนินการทั้งการป้องกันเชิงรุก การเฝ้าระวัง และการบังคับใช้กฎหมายอย่างเข้มงวด พร้อมผลักดันให้หน่วยงานภาครัฐและเอกชนร่วมกันยกระดับมาตรการรักษาความมั่นคงปลอดภัยของข้อมูล หากพบว่าองค์กรละเลยหน้าที่ องค์กรนั้นจะเข้าสู่กระบวนการตรวจสอบและรับผิดตามกฎหมาย
สำหรับประชาชนที่ได้รับผลกระทบ รัฐบาลให้ความสำคัญกับการแจ้งเตือน การช่วยเหลือ และการเข้าถึงสิทธิในการเยียวยา รมช.ดีอี ระบุด้วยว่า หน่วยงานและผู้ให้บริการมีมาตรการดูแลข้อมูลลูกค้า พร้อมแนะให้ประชาชนดูแลความปลอดภัยของบัญชีและข้อมูลของตนเอง โดยเฉพาะบัญชีที่ใช้กับแอปพลิเคชันและอีเมล
เพิ่มบทบาท DPO เป็นที่ปรึกษาผู้บริหาร เชื่อมเครือข่ายรัฐ–เอกชน
รัฐบาลต้องการให้เจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคคล หรือ DPO (Data Protection Officer) มีบทบาทในการขับเคลื่อนธรรมาภิบาลข้อมูลขององค์กร ทั้งการให้คำแนะนำแก่ผู้บริหาร การประเมินความเสี่ยง การวางแนวทางป้องกันข้อมูลรั่วไหล และการสร้างวัฒนธรรมการใช้ข้อมูลอย่างรับผิดชอบ
รัฐบาลยังให้ความสำคัญกับการพัฒนาเครือข่าย DPO ทั้งภาครัฐและเอกชน เพื่อให้เจ้าหน้าที่แลกเปลี่ยนความรู้และร่วมกันยกระดับมาตรฐานการคุ้มครองข้อมูลส่วนบุคคล
เดินหน้าร่างกฎหมาย AI ควบคู่คุ้มครองสิทธิประชาชน
รมช.ดีอี กล่าวเพิ่มเติมว่า ขณะนี้อยู่ระหว่างจัดทำร่างพระราชบัญญัติว่าด้วยปัญญาประดิษฐ์ เพื่อให้การกำกับดูแลเท่าทันการเปลี่ยนแปลงของเทคโนโลยี โดยรัฐบาลสนับสนุนการพัฒนาและใช้ AI อย่างรับผิดชอบควบคู่กับการคุ้มครองสิทธิของประชาชน
แนวทางดังกล่าวให้ความสำคัญกับการใช้ข้อมูลที่มีฐานกฎหมายรองรับ มีความโปร่งใสและปลอดภัย รวมถึงการประเมินความเสี่ยงต่อสิทธิของประชาชน โดยเฉพาะระบบ AI ที่ใช้ข้อมูลส่วนบุคคลในการเรียนรู้หรือตัดสินใจ
ขณะเดียวกัน หน่วยงานภาครัฐได้จัดอบรมบุคลากรด้านการดูแลระบบและการรับมือการโจมตีเซิร์ฟเวอร์ เพื่อเพิ่มความพร้อมในการรักษาความมั่นคงปลอดภัยของข้อมูล
