เตือน GitHub ปลอมแอบอ้าง ChatGPT- Claude ฝังมัลแวร์ขุดคริปโต
ThaiCERT เตือนภัยชุดติดตั้ง ChatGPT และ Claude ปลอมบน GitHub ฝังมัลแวร์ Yoba ใช้เทคนิค DLL Sideloading ลอบติดตั้งโปรแกรมขุด Cryptocurrency พร้อมเปิดช่องดาวน์โหลดมัลแวร์อื่นเพิ่มเติม
KEY
POINTS
- พบการแพร่ระบาดมัลแวร์ขุดคริปโตผ่านโครงการปลอมบน GitHub ที่แอบอ้างเป็นแอปพลิเคชัน ChatGPT และ Claude สำหรับ Windows
- ผู้โจมตีใช้เทคนิค DLL Sideloading โดยนำไฟล์โปรแกรมจริงที่มีลายเซ็นดิจิทัลถูกต้องมาใช้โหลดมัลแวร์เพื่อหลอกให้ผู้ใช้ติดตั้ง
- มีการใช้เทคนิค SEO Poisoning เพื่อดันเว็บไซต์ปลอมให้ติดอันดับต้นๆ ในผลการค้นหาของ Google ทำให้ผู้ใช้เข้าใจผิดและดาวน์โหลดไฟล์อันตราย
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบรายงานจาก Check Point Research เกี่ยวกับการแพร่กระจายมัลแวร์ Yoba ผ่านโครงการปลอมบน GitHub ที่แอบอ้างเป็นแอปพลิเคชัน ChatGPT และ Claude สำหรับระบบปฏิบัติการ Windows
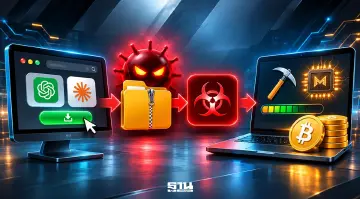
ผู้โจมตีหลอกให้ผู้ใช้งานดาวน์โหลดไฟล์ ZIP ซึ่งภายในประกอบด้วยไฟล์โปรแกรมจริงที่มีลายมือชื่อดิจิทัล (Digital Signature) ถูกต้องจาก OpenAI หรือ Anthropic ร่วมกับไฟล์มัลแวร์ เมื่อผู้ใช้งานเปิดโปรแกรม ระบบจะโหลดไฟล์อันตรายผ่านเทคนิค DLL Sideloading เพื่อติดตั้งโปรแกรมขุด Cryptocurrency (Cryptocurrency Miner) และอาจใช้เป็นช่องทางดาวน์โหลด Payload อื่นเพิ่มเติม
ทั้งนี้ รายงานไม่ได้ระบุว่าระบบหรือช่องทางเผยแพร่ซอฟต์แวร์อย่างเป็นทางการของ OpenAI หรือ Anthropic ถูกบุกรุก แต่เป็นการนำไฟล์โปรแกรมจริงมาใช้ร่วมกับมัลแวร์เพื่อหลอกให้ผู้ใช้งานติดตั้งโปรแกรมอันตราย
ใช้ SEO Poisoning ดันเว็บไซต์ปลอมขึ้นผลค้นหา Google
รายงานระบุว่า ผู้โจมตีสร้างโครงการปลอมบน GitHub และเว็บไซต์ GitHub Pages โดยแอบอ้างเป็นแอปพลิเคชัน ChatGPT และ Claude ภายใต้ชื่อ เช่น “GPT-5.6 Sol” “GPT-6 Astra” และ “Claude Opus” พร้อมเผยแพร่ไฟล์ติดตั้งในรูปแบบ ZIP ผ่านส่วน Releases ของโครงการ
นอกจากนี้ ยังใช้เทคนิค SEO Poisoning เพื่อเพิ่มโอกาสให้เว็บไซต์ปลอมปรากฏในผลการค้นหาของ Google โดยบางเว็บไซต์สามารถขึ้นมาอยู่ในอันดับต้น ๆ ทำให้ผู้ใช้งานเข้าใจผิดว่าเป็นช่องทางดาวน์โหลดซอฟต์แวร์อย่างเป็นทางการของผู้พัฒนา

ฝัง YobaDropper ผ่านเทคนิค DLL Sideloading
เมื่อผู้ใช้งานแตกไฟล์ ZIP และเปิดโปรแกรม Setup.exe ซึ่งมี Digital Signature ถูกต้อง โปรแกรมจะโหลดไฟล์ winmm.dll ที่ผู้โจมตีวางไว้ในโฟลเดอร์เดียวกัน โดยไฟล์ดังกล่าวเป็นมัลแวร์ชื่อ YobaDropper ซึ่งจะตรวจสอบสภาพแวดล้อมและสิทธิ์ของผู้ใช้งาน


หากโปรแกรมไม่ได้ทำงานด้วยสิทธิ์ Administrator มัลแวร์จะแสดงข้อความให้ผู้ใช้งานเปิดโปรแกรมใหม่ด้วยสิทธิ์ดังกล่าวและยุติการทำงาน แต่หากได้รับสิทธิ์ตามเงื่อนไข YobaDropper จะติดตั้ง YobaLoader พร้อมสร้าง Scheduled Task เพื่อให้มัลแวร์กลับมาทำงานได้หลังจากเริ่มระบบใหม่
โดยใช้โปรแกรม WMPDMC.exe ร่วมกับไฟล์ wmpdui.dll เพื่อโหลด YobaLoader ผ่านเทคนิค DLL Sideloading อีกครั้ง
YobaLoader ติดต่อเซิร์ฟเวอร์แฮกเกอร์ โหลด XMRig ขุดคริปโต
สำหรับการทำงานของ YobaLoader จะใช้ข้อมูลจากรูปโปรไฟล์ของช่อง Telegram เพื่อสร้างชื่อ Domain สำหรับติดต่อกับระบบควบคุมของผู้โจมตี (Command and Control: C2) จากนั้นรับคำสั่งผ่าน DNS TXT Record โดยใช้ DNS-over-HTTPS (DoH) และดาวน์โหลด Payload ที่ถูกเข้ารหัสจากบริการฝากไฟล์ เช่น Catbox
นักวิจัยตรวจพบว่า Payload ที่ดาวน์โหลดเป็นโปรแกรม XMRig ซึ่งใช้ทรัพยากรของเครื่องคอมพิวเตอร์ในการขุด Cryptocurrency โดยมัลแวร์สามารถหยุดกระบวนการขุดชั่วคราวในช่วงที่ผู้ใช้งานกำลังใช้งานเครื่อง เพื่อลดโอกาสถูกตรวจพบ
นอกจากนี้ YobaLoader ยังรองรับการดาวน์โหลดและเรียกใช้งานไฟล์ Executable หรือ PowerShell Script อื่นเพิ่มเติม จึงอาจถูกนำไปใช้ติดตั้งมัลแวร์ประเภทอื่นได้
เตือนผู้ใช้ Windows ที่ดาวน์โหลดชุดติดตั้งจาก GitHub ปลอม
ThaiCERT ระบุว่า กลุ่มเสี่ยงคือผู้ใช้งานคอมพิวเตอร์ระบบปฏิบัติการ Windows ที่ดาวน์โหลดชุดติดตั้งจากโครงการ GitHub ปลอมซึ่งแอบอ้างเป็น ChatGPT หรือ Claude แล้วแตกไฟล์และเปิดโปรแกรมจากชุดติดตั้งดังกล่าว โดยเฉพาะกรณีที่เปิดโปรแกรมด้วยสิทธิ์ Administrator ซึ่งอาจทำให้มัลแวร์ติดตั้งและสร้าง Scheduled Task เพื่อทำงานอย่างต่อเนื่องภายในระบบ
ทั้งนี้ การตรวจพบไฟล์ ZIP ในเครื่องเพียงอย่างเดียวยังไม่สามารถยืนยันได้ว่ามัลแวร์ถูกเรียกใช้งานแล้ว ขณะเดียวกัน การพบ Digital Signature ที่ถูกต้องของไฟล์โปรแกรมก็ไม่ได้หมายความว่าไฟล์อื่นภายในชุดติดตั้งเดียวกันมีความปลอดภัย
แนะตรวจสอบไฟล์ต้องสงสัยและประวัติการดาวน์โหลด
ThaiCERT แนะนำให้ผู้ใช้งานและหน่วยงานตรวจสอบประวัติการดาวน์โหลดในเว็บเบราว์เซอร์และ Log ของหน่วยงาน โดยค้นหาชื่อไฟล์และเว็บไซต์ที่เกี่ยวข้อง หากพบให้บันทึกเวลา ชื่อเครื่อง และบัญชีผู้ใช้ พร้อมตรวจสอบต่อว่าได้แตกไฟล์หรือเปิดโปรแกรมแล้วหรือไม่ โดยมีตัวอย่างรายการที่ต้องเฝ้าระวัง ดังนี้
- ชื่อไฟล์ ZIP: sol-setup.zip, GPT-6-Astra-Setup.zip, Setup-Claude.zip
- เว็บไซต์ปลอม: gpt-5-6[.]github[.]io, gpt-6-astra[.]github[.]io, opus-5-0[.]github[.]io
- ค่าแฮช SHA-1 ของ YobaDropper: 17e8639a00bb32b10cb9cf0d292e9441456ce4bb
- ค่าแฮช SHA-1 ของ YobaLoader: 22661f4bada8167fa0f410b75e53184998990abb
กรณีดาวน์โหลดไฟล์มาแล้วแต่ยังไม่ได้เปิดโปรแกรม ให้หยุดใช้งานไฟล์ดังกล่าว ห้ามเปิด Setup.exe เพื่อทดสอบ และส่งตำแหน่งไฟล์พร้อมลิงก์ต้นทางให้ผู้ดูแลระบบกักกันและตรวจสอบ ส่วนเครื่องส่วนบุคคลควรกักกันไฟล์ด้วยโปรแกรมรักษาความปลอดภัยและสแกนเครื่อง
หากเปิดโปรแกรมแล้วให้แยกเครื่องออกจากเครือข่ายทันที
กรณีเปิดโปรแกรมไปแล้ว โดยเฉพาะการเปิดด้วยสิทธิ์ Administrator ให้แยกเครื่องออกจากเครือข่ายและแจ้งทีมตอบสนองเหตุการณ์ทันที ก่อนลบไฟล์หรือรีสตาร์ตเครื่อง ควรเก็บหลักฐานที่เกี่ยวข้อง ได้แก่ ไฟล์ ZIP ต้นฉบับ ตำแหน่งที่แตกไฟล์ ประวัติการเปิดโปรแกรม งานที่ถูกสร้างใน Task Scheduler และบันทึกการเชื่อมต่อเครือข่าย
สำหรับทีม SOC ควรตรวจสอบผ่านระบบ EDR ว่า Setup.exe โหลด winmm.dll จากโฟลเดอร์ที่แตกไฟล์หรือไม่ รวมถึงตรวจสอบว่า WMPDMC.exe โหลด wmpdui.dll จากตำแหน่งผิดปกติหลังเริ่มเครื่องหรือไม่ โดยพิจารณาตำแหน่งไฟล์ ค่าแฮช และลำดับการทำงานร่วมกัน เนื่องจากชื่อไฟล์ DLL เพียงอย่างเดียวไม่เพียงพอที่จะยืนยันการติดมัลแวร์ ทั้งนี้ สามารถใช้รายการตัวบ่งชี้การบุกรุก (IoC) และกฎ YARA ในรายงานของ Check Point Research เพื่อตรวจสอบเครื่องอื่นภายในหน่วยงาน
แนะดาวน์โหลด AI จากเว็บไซต์ทางการเท่านั้น
ในด้านการป้องกัน ThaiCERT แนะนำให้ดาวน์โหลดแอปพลิเคชันผ่านเว็บไซต์ของผู้พัฒนาโดยตรง หรือช่องทางติดตั้งซอฟต์แวร์ที่หน่วยงานอนุมัติ หากพบลิงก์จากผลการค้นหาหรือหน้า GitHub ควรตรวจสอบก่อนว่าเว็บไซต์ทางการของผู้พัฒนาระบุลิงก์ไปยังโครงการดังกล่าวจริงหรือไม่
นอกจากนี้ ไม่ควรเปิดโปรแกรมจากชุดติดตั้งที่ไม่ทราบแหล่งที่มาด้วยสิทธิ์ Administrator แม้ Windows จะแสดงชื่อผู้เผยแพร่ที่น่าเชื่อถือ หากโปรแกรมขอให้ปิดแล้วเปิดใหม่ด้วยสิทธิ์ที่สูงขึ้น ควรหยุดและตรวจสอบแหล่งดาวน์โหลดก่อน
สำหรับหน่วยงาน ควรจำกัดสิทธิ์การติดตั้งซอฟต์แวร์ตามความจำเป็น จัดช่องทางดาวน์โหลดเครื่องมือ AI ที่ผ่านการอนุมัติให้ผู้ใช้งาน และตั้งค่าระบบตรวจจับให้เฝ้าระวังโปรแกรมที่มีลายมือชื่อดิจิทัล แต่โหลด DLL จากโฟลเดอร์ดาวน์โหลดหรือโฟลเดอร์ชั่วคราวที่ผู้ใช้สามารถเขียนไฟล์ได้
