ภัยไซเบอร์ระบาดหนัก เว็บแอปถูกโจมตีพุ่ง แรดแวร์ตั้ง Cloud Security ในไทย
ภัยคุกคามทางไซเบอร์ในเอเชียแปซิฟิก ครึ่งแรกของปี 2569 Web DDoS พุ่งสูง 18.5% ของการโจมตีทั่วโลก แรดแวร์รุกตลาด Cybersecurity เปิดศูนย์ Cloud Security แห่งใหม่ในไทย
KEY
POINTS
- ในช่วงครึ่งแรกของปี 2569 ภัยคุกคามทางไซเบอร์ในภูมิภาคเอเชียแปซิฟิกทวีความรุนแรงขึ้น โดยเฉพาะการโจมตีเว็บแอปพลิเคชันและ API
- การโจมตีเว็บแอปพลิเคชันและ API เพิ่มขึ้นถึง 104% เมื่อเทียบกับสถิติตลอดทั้งปี 2568 โดยมีธุรกรรมที่เป็นอันตรายเฉลี่ยมากกว่า 14,000 ครั้งต่อวัน
- ภูมิภาคเอเชียแปซิฟิกกลายเป็นเป้าหมายหลักของการโจมตีแบบ Web DDoS ซึ่งมีสัดส่วนคิดเป็น 18.5% ของการโจมตีทั้งหมดที่เกิดขึ้นทั่วโลก
การเติบโตอย่างรวดเร็วของระบบดิจิทัลในภูมิภาคเอเชียแปซิฟิก ส่งผลให้ภัยคุกคามทางไซเบอร์เพิ่มความรุนแรงขึ้นอย่างชัดเจนในช่วงครึ่งแรกของปี 2569 โดยองค์กรต่าง ๆ กำลังเผชิญกับการโจมตีทางเว็บแอปพลิเคชันและ API ที่ซับซ้อนและมีปริมาณเพิ่มขึ้นอย่างมหาศาล
ภัยไซเบอร์ในเอเชียแปซิฟิก ครึ่งแรกปี 69 พุ่ง
ภูมิภาคเอเชียแปซิฟิก (APAC) กลายเป็นหนึ่งในเป้าหมายหลักของการโจมตีทางไซเบอร์ระดับโลกในช่วงครึ่งแรกของปี 2569 ข้อมูลสถิติชี้ให้เห็นว่า ตัวเลขการโจมตีทางปฏิเสธการให้บริการบนเว็บ หรือ Web Distributed Denial of Service (Web DDoS) ในภูมิภาคนี้ มีสัดส่วนสูงถึง 18.5% ของกิจกรรมการโจมตี Web DDoS ทั้งหมดที่เกิดขึ้นทั่วโลก Reflect ถึงความเสี่ยงที่เพิ่มสูงขึ้นในโครงสร้างพื้นฐานดิจิทัลของภูมิภาค

การโจมตีในลักษณะ Web DDoS มุ่งเน้นไปที่การส่งปริมาณการเข้าถึงข้อมูลจำนวนมหาศาลเข้าไปยังเซิร์ฟเวอร์เป้าหมาย เพื่อรบกวนการทำงานและทำให้ระบบไม่สามารถให้บริการแก่ผู้ใช้งานปกติได้ ปริมาณการโจมตีที่คิดเป็นเกือบหนึ่งในห้าของโลกนี้ แสดงให้เห็นถึงเป้าหมายของผู้เกรียงไกรทางไซเบอร์ที่พยายามสร้างความเสียหายต่อระบบเศรษฐกิจดิจิทัลและบริการออนไลน์ในพื้นที่เอเชียแปซิฟิกอย่างต่อเนื่อง
ภัยคุกคามบนเว็บแอปพลิเคชันและ API เพิ่ม 104%
นอกเหนือจากการโจมตีในระดับเครือข่ายแล้ว ภัยคุกคามที่มุ่งเป้าไปยังชั้นแอปพลิเคชัน (Application Layer) และ Application Programming Interface (API) ยังมีการขยายตัวในอัตราเร่งที่น่ากังวล โดยในครึ่งแรกของปี 2569 จำนวนธุรกรรมที่เป็นอันตราย (Malicious Transactions) ต่อเว็บแอปพลิเคชันและ API เพิ่มขึ้นถึง 104% เมื่อนำไปเทียบกับระดับสถิติที่บันทึกไว้ตลอดปี 2568
ความถี่ของการโจมตีดังกล่าวเฉลี่ยแล้วมีจำนวนมากกว่า 14,000 ธุรกรรมที่เป็นอันตรายต่อแอปพลิเคชันต่อวัน ตัวเลขที่เติบโตขึ้นเกินเท่าตัวนี้สะท้อนว่า ช่องทาง API และเว็บแอปพลิเคชันซึ่งเป็นหัวใจสำคัญในการเชื่อมต่อบริการดิจิทัล สมาร์ตโฟน และระบบการชำระเงินออนไลน์ กำลังตกเป็นช่องโหว่หลักที่ถูกแฮกเกอร์ใช้เป็นเครื่องมือในการเจาะระบบ ดักจับข้อมูล หรือเข้าถึงฐานข้อมูลภายในองค์กร


ยกระดับความมั่นคงปลอดภัยทางไซเบอร์
การเพิ่มขึ้นอย่างก้าวกระโดดทั้งของการโจมตี Web DDoS และธุรกรรมอันตรายต่อ API แสดงให้เห็นว่า รูปแบบของภัยคุกคามไม่ได้จำกัดอยู่เพียงการโจมตีแบบเดิม ๆ แต่มีการพัฒนาเทคนิคให้เจาะจงและรับมือได้ยากยิ่งขึ้น องค์กรในภูมิภาคเอเชียแปซิฟิกจึงจำเป็นต้องปรับปรุงมาตรการรักษาความปลอดภัยทางไซเบอร์เชิงรุก
ปัจจัยสำคัญในการลดความเสี่ยง ได้แก่ การเพิ่มประสิทธิภาพของระบบป้องกัน Web Application and API Protection (WAAP) การนำเทคโนโลยีมาช่วยคัดกรองทราฟฟิกอันตรายในระดับเรียลไทม์ ตลอดจนการตรวจสอบและปิดช่องโหว่ของ API อย่างสม่ำเสมอ เพื่อรองรับการรับมือกับธุรกรรมอันตรายที่มีปริมาณมากกว่าหมื่นครั้งต่อวัน และลดผลกระทบที่จะเกิดขึ้นกับความน่าเชื่อถือของการดำเนินธุรกิจในยุคดิจิทัล

ปักหมุด Cloud Security ในไทย
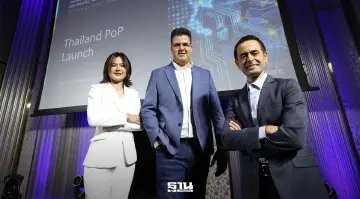
นายยานิฟ ฮอฟฟ์แมน รองประธานและกรรมการผู้จัดการประจำภูมิภาคเอเชียแปซิฟิกและญี่ปุ่น แรดแวร์ (Radware) ผู้ให้บริการโซลูชันด้านความมั่นคงปลอดภัยไซเบอร์ที่ขับเคลื่อนด้วยปัญญาประดิษฐ์ (AI) Radware กล่าวว่า แรดแวร์เดินหน้าขยายธุรกิจในประเทศไทย เปิดศูนย์บริการรักษาความปลอดภัยบนคลาวด์ (Cloud Security Service Center) แห่งใหม่ เพื่อยกระดับการปกป้องแอปพลิเคชันและ API ตลอดจนการรับมือภัยคุกคามที่ใช้ AI สำหรับองค์กรธุรกิจและหน่วยงานภาครัฐ
การลงทุนครั้งนี้เป็นส่วนหนึ่งของกลยุทธ์ขยายเครือข่าย Cloud Security ระดับโลกของบริษัท โดยมุ่งเพิ่มขีดความสามารถในการให้บริการลูกค้าในประเทศไทย ลดความหน่วงในการรับส่งข้อมูล (Latency) และสนับสนุน การปฏิบัติตามข้อกำหนดด้านข้อมูลและกฎระเบียบที่เกี่ยวข้อง เพื่อรองรับการเปลี่ยนผ่านสู่ดิจิทัลขององค์กร ไทยในระยะยาว
การขยายธุรกิจดังกล่าวเป็นการต่อยอดจากการเติบโตของ Radware ในกลุ่มลูกค้าภาครัฐและองค์กรธุรกิจในประเทศไทย สะท้อนถึงความสำคัญของตลาดไทยต่อกลยุทธ์การดำเนินธุรกิจของบริษัทในภูมิภาคเอเชียแปซิฟิก ท่ามกลางความต้องการ บริการรักษาความปลอดภัยบนคลาวด์ที่เพิ่มขึ้นอย่างต่อเนื่อง
ดีมานด์ Cybersecurity ไทยเพิ่มสูง
“องค์กรต่าง ๆ ในประเทศไทยกำลังพึ่งพาแอปพลิเคชันและบริการบนคลาวด์เพิ่มมากขึ้น เพื่อสนับสนุนการดำเนินงาน ที่มีความสำคัญต่อธุรกิจ ขณะเดียวกัน การนำเทคโนโลยี AI มาใช้อย่างรวดเร็วได้สร้างทั้งโอกาสใหม่ ๆ และความท้าทายด้านความปลอดภัยรูปแบบใหม่
ประเทศไทยเป็นตลาดที่มีความสำคัญและมีศักยภาพในการเติบโต การลงทุนครั้งนี้สะท้อนให้เห็นถึงความ เชื่อมั่นของเราต่อการเติบโตอย่างต่อเนื่องของเศรษฐกิจดิจิทัลและการขับเคลื่อนด้วย AI ของประเทศไทย”
นายยานิฟ กล่าวอีกว่า การขยายธุรกิจของ Radware ในประเทศไทยเกิดขึ้นในช่วงที่องค์กรต่าง ๆ กำลังเพิ่มการลงทุนด้านเทคโนโลยีดิจิทัล โดยเฉพาะระบบคลาวด์ แอปพลิเคชัน และ API ซึ่งมีบทบาทสำคัญต่อการเชื่อมต่อข้อมูลและการดำเนินธุรกิจ ขณะเดียวกัน ความมั่นคงปลอดภัยไซเบอร์ได้กลายเป็นปัจจัยสำคัญในการบริหารความเสี่ยงและรักษาความต่อเนื่องทางธุรกิจ
