“ยศชนัน” สั่ง อว. เร่งอุดช่องโหว่ PHP หวั่นข้อมูล ”ผู้ป่วย-นักศึกษา” รั่ว
ยศชนัน สั่งหน่วยงาน อว. เร่งตรวจสอบและอัปเดต PHP ป้องกันข้อมูลผู้ป่วย-นักศึกษา ด้าน PDPC เตือนผู้ดูแลเว็บไซต์เช็กระบบและเฝ้าระวังข้อมูลรั่วไหล
KEY
POINTS
- ศ.ดร.ยศชนัน วงศ์สวัสดิ์ รมว.อว. สั่งการให้หน่วยงานในสังกัด โดยเฉพาะมหาวิทยาลัยและโรงพยาบาลโรงเรียนแพทย์ เร่งตรวจสอบและอัปเกรดระบบที่ใช้ภาษา PHP หลังพบช่องโหว่ความปลอดภัยรุนแรง
- แสดงความกังวลว่าช่องโหว่ดังกล่าวอาจทำให้ผู้ไม่หวังดีเข้าถึงข้อมูลสำคัญของประชาชนได้ โดยเน้นย้ำถึงความเสี่ยงต่อระบบข้อมูลผู้ป่วยและฐานข้อมูลนักศึกษา
- เสนอแนวทางรับมือ 3 ขั้นตอนให้หน่วยงานต่างๆ คือ 1. เตรียมรับมือโดยตรวจสอบระบบ 2. ระงับความเสี่ยงด้วยมาตรการป้องกันเสริม และ 3. แก้ไขช่องโหว่โดยการอัปเกรด PHP เป็นเวอร์ชันใหม่
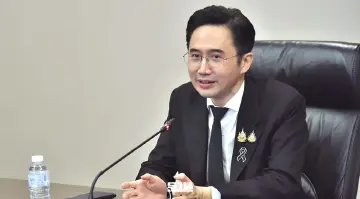
ศ.ดร.ยศชนัน วงศ์สวัสดิ์ รองนายกรัฐมนตรีและรัฐมนตรีว่าการกระทรวงการอุดมศึกษา วิทยาศาสตร์ วิจัยและนวัตกรรม (อว.) เปิดเผยว่า ได้สั่งการให้หน่วยงานภายใต้กระทรวง อว. เร่งตรวจสอบและอัปเกรดระบบที่ใช้ภาษา PHP หลังได้รับแจ้งเตือนเกี่ยวกับช่องโหว่ความปลอดภัยรุนแรง พร้อมประสานกระทรวงที่เกี่ยวข้องให้ดำเนินการป้องกันความเสี่ยง โดยให้ความสำคัญกับมหาวิทยาลัยและโรงพยาบาลโรงเรียนแพทย์ ซึ่งจัดเก็บข้อมูลสำคัญของประชาชนจำนวนมาก
ศ.ดร.ยศชนันระบุว่า ช่องโหว่ดังกล่าวอาจเปิดทางให้ผู้ไม่หวังดีเข้าถึงและเข้าควบคุมระบบโดยไม่ได้รับอนุญาต จึงจำเป็นต้องเร่งตรวจสอบเว็บไซต์และระบบงานที่เกี่ยวข้อง โดยเฉพาะระบบข้อมูลผู้ป่วยและฐานข้อมูลนักศึกษา

อย่างไรก็ตาม ขอให้ประชาชนไม่ตื่นตระหนก เนื่องจากมีการประสานงานเพื่อจัดทำตัวอัปเดตแก้ไขและเตรียมมาตรการป้องกันไว้แล้ว สิ่งสำคัญในขณะนี้คือการนำมาตรการเหล่านั้นมาใช้กับระบบที่อยู่ในความดูแลให้ครบถ้วน
เร่ง 3 ขั้นตอน ปกป้องฐานข้อมูลสำคัญ

ศ.ดร.ยศชนัน เสนอให้หน่วยงานในไทย โดยเฉพาะมหาวิทยาลัยและโรงพยาบาลโรงเรียนแพทย์ ดำเนินการรับมือใน 3 ขั้นตอน ได้แก่
1. เตรียมรับมือ ให้ทีมเทคโนโลยีสารสนเทศตรวจสอบเว็บไซต์และระบบงานทั้งหมดที่ใช้ PHP โดยจัดลำดับความสำคัญให้ระบบข้อมูลผู้ป่วยและฐานข้อมูลนักศึกษาได้รับการตรวจสอบก่อน
2. ระงับความเสี่ยง ระหว่างเตรียมอัปเกรดระบบหลัก ให้เปิดใช้มาตรการป้องกันเสริมบนระบบเครือข่ายหรือคลาวด์ พร้อมเฝ้าระวังการเข้าใช้งานที่ผิดปกติ เพื่อสกัดกั้นความพยายามเข้าถึงระบบโดยไม่ได้รับอนุญาต
3. แก้ไขช่องโหว่ เร่งทดสอบและอัปเกรด PHP เป็นเวอร์ชันที่ได้รับการแก้ไขช่องโหว่แล้วตามประกาศทางการ เพื่อจัดการความเสี่ยงที่ต้นเหตุ
“เรื่องนี้ยังไม่ต้องตื่นตระหนกครับ แต่เป็นจังหวะที่สำคัญมาก ที่หน่วยงานในไทย โดยเฉพาะมหาวิทยาลัยและโรงพยาบาลโรงเรียนแพทย์ ที่ดูแลข้อมูลสำคัญจำนวนมาก ต้องรีบจัดการดูแลระบบ” ศ.ดร.ยศชนันกล่าว


พร้อมยืนยันว่า หน่วยงานภายใต้กำกับกำลังเร่งดำเนินการแก้ไข เพื่อปกป้องข้อมูลสำคัญของประชาชนและลดโอกาสที่ผู้ไม่หวังดีจะนำช่องโหว่ไปใช้โจมตี
OpenAI ประสานทีมวิจัย เตรียมแก้ไขก่อนเปิดเผย
ข้อมูลจาก OpenAI ซึ่งเผยแพร่เมื่อวันที่ 21 ตุลาคม 2569 ระบุว่า บริษัทได้ประสานความร่วมมือกับผู้ดูแล PHP นักวิจัย และผู้ให้บริการด้านความปลอดภัยตลอดช่วง 2 เดือนที่ผ่านมา เพื่อรับมือช่องโหว่รุนแรงดังกล่าว โดย Calif พบช่องโหว่สำคัญด้วยความช่วยเหลือจากโมเดลของ OpenAI ภายใต้โครงการ Patch the Planet ขณะที่ Wiz ค้นพบและรายงานช่องโหว่อย่างเป็นอิสระเช่นกัน
ผู้ดูแล PHP เป็นผู้นำในการพัฒนาตัวแก้ไขและเผยแพร่อัปเดต โดยมี OpenAI และพันธมิตรสนับสนุนงานวิจัยและการเตรียมมาตรการป้องกัน ทั้งนี้ OpenAI เน้นย้ำว่า องค์กรที่ใช้ PHP ควรให้ความสำคัญกับการติดตั้งตัวแก้ไขโดยเร็ว ส่วนมาตรการป้องกันระหว่างทางช่วยลดความเสี่ยงได้ แต่มีข้อจำกัดในการใช้งาน
PDPC เตือนตรวจระบบ–เช็ก Log หาความผิดปกติ
ด้านสำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล (สคส.) หรือ PDPC แจ้งเตือนหน่วยงานและผู้ดูแลเว็บไซต์ให้เร่งตรวจสอบและอัปเดตระบบ เนื่องจากช่องโหว่ใน PHP อาจทำให้ผู้ไม่หวังดีเข้าถึงระบบโดยไม่ได้รับอนุญาต ส่งผลให้ข้อมูลส่วนบุคคลที่จัดเก็บมีความเสี่ยงต่อการถูกเข้าถึงหรือเปิดเผย รวมถึงกระทบความมั่นคงปลอดภัยของระบบสารสนเทศ
PDPC แนะนำให้ผู้ดูแลระบบดำเนินการทันที 4 เรื่อง ได้แก่ ตรวจสอบระบบและเว็บไซต์ที่ใช้ PHP ทั้งหมด อัปเดตเป็นเวอร์ชันที่แก้ไขช่องโหว่ตามประกาศทางการ ตรวจสอบบันทึกการใช้งาน หรือ Log เพื่อค้นหาพฤติกรรมผิดปกติ และหากพบความผิดปกติหรือสงสัยว่าข้อมูลรั่วไหล ให้เร่งดำเนินการตามกระบวนการรับมือเหตุละเมิดข้อมูลส่วนบุคคลที่เกี่ยวข้อง
ประชาชนระวังลิงก์ปลอมอ้างอัปเดตระบบ
สำหรับประชาชนทั่วไป PDPC แนะนำให้ติดตามประกาศจากหน่วยงานและผู้ให้บริการที่เกี่ยวข้อง ระมัดระวังการใช้บริการออนไลน์ และหลีกเลี่ยงลิงก์อัปเดตระบบจากแหล่งที่ไม่น่าเชื่อถือ
หากพบว่าผู้ให้บริการยังใช้ PHP เวอร์ชันเก่าที่ไม่ได้แก้ไขช่องโหว่ ควรสอบถามหรือแจ้งผู้ดูแลระบบให้ตรวจสอบ และหากสงสัยว่าข้อมูลส่วนบุคคลถูกเข้าถึงหรือเปิดเผยโดยไม่ได้รับอนุญาต ควรติดต่อหน่วยงานหรือผู้ให้บริการที่เกี่ยวข้องทันที เพื่อให้ตรวจสอบและดำเนินการรับมือได้อย่างรวดเร็ว