"ทรู ดิจิทัล" รุกตลาด Agentic AI ต่อเนื่อง ตั้งเป้าปี 70 โต 25%
"ทรู" รุก Agentic AI ตั้งเป้าปี 2570 เติบโต 25% ต่อยอดฐานลูกค้ากว่า 100 รายใน 10 ประเทศ ชูเทคโนโลยีทำงานร่วมผู้เชี่ยวชาญ ย้ำการตัดสินใจปิดระบบหลักต้องผ่านคน ลดความเสี่ยงธุรกิจหยุดชะงัก
KEY
POINTS
- ทรู ดิจิทัล ตั้งเป้าการเติบโต 25% ในปี 2570 โดยมุ่งขยายบริการความปลอดภัยไซเบอร์ที่ผสานเทคโนโลยี Agentic AI เข้ากับทีมผู้เชี่ยวชาญ
- นำ Agentic AI มาช่วยศูนย์ปฏิบัติการความปลอดภัย (SOC) ในการคัดกรองการแจ้งเตือน วิเคราะห์ และเสนอทางเลือกในการตอบสนองต่อภัยคุกคาม เพื่อเพิ่มความรวดเร็ว
- การตัดสินใจที่กระทบต่อระบบหลักของธุรกิจจะใช้หลักการ Human-in-the-Loop โดย AI จะเสนอข้อมูลให้ผู้เชี่ยวชาญและผู้บริหารเป็นผู้อนุมัติขั้นสุดท้าย
- มุ่งเน้นบริการแบบดูแลต่อเนื่อง (Managed Services) เช่น Agentic SOC และ MDR เพื่อตอบสนองความต้องการขององค์กรที่ต้องการผู้เชี่ยวชาญดูแลตลอด 24 ชั่วโมง
20 พฤศจิกายน 2569 ทรู ดิจิทัล ไซเบอร์ซิเคียวริตี้ วางเป้าการเติบโตปี 2570 ประมาณ 25% เดินหน้าขยายบริการรักษาความปลอดภัยไซเบอร์ที่ผสานเทคโนโลยี Agentic AI กับทีมผู้เชี่ยวชาญ รับความต้องการองค์กรที่มองหาบริการดูแลต่อเนื่อง ครอบคลุมตั้งแต่การเฝ้าระวัง ตรวจจับ และตอบสนองภัยคุกคาม ไปจนถึงการฟื้นฟูระบบเพื่อให้ธุรกิจกลับมาดำเนินงานได้
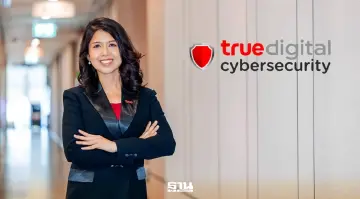
นางฐิติรัตน์ ศิริพัฒนาเลิศ กรรมการผู้จัดการ บริษัท ทรู ดิจิทัล ไซเบอร์ซิเคียวริตี้ จำกัด เปิดเผยกับ “ฐานเศรษฐกิจ” ว่า ปัจจุบันบริษัทมีลูกค้าองค์กรกว่า 100 รายใน 10 ประเทศ มีทีมผู้เชี่ยวชาญด้านไซเบอร์กว่า 85 คน และดูแลเซิร์ฟเวอร์มากกว่า 200,000 เครื่อง โดยฐานลูกค้าประมาณ 70% เป็นองค์กรขนาดใหญ่ ส่วนอีก 30% เป็นองค์กรขนาดกลางและขนาดเล็ก
สำหรับปี 2570 บริษัทจะขยายบริการบริหารจัดการความปลอดภัยไซเบอร์ หรือ Managed Security Services บริการศูนย์ปฏิบัติการความปลอดภัยไซเบอร์ที่ใช้ Agentic AI หรือ Agentic SOC และบริการตรวจจับและตอบสนองภัยคุกคามแบบมีผู้เชี่ยวชาญดูแล หรือ Managed Detection and Response (MDR) รวมถึงบริการรักษาความปลอดภัยระบบเทคโนโลยีปฏิบัติการ (OT) และคลาวด์
ทิศทางดังกล่าว สอดคล้องกับความต้องการขององค์กรที่ให้ความสำคัญกับการมีเทคโนโลยีและผู้เชี่ยวชาญดูแลอย่างต่อเนื่อง มากกว่าการซื้อซอฟต์แวร์รักษาความปลอดภัยเพียงอย่างเดียว




แจงสถิติ 3,201 ครั้ง
นางฐิติรัตน์ กล่าวว่า ภัยไซเบอร์มีรูปแบบซับซ้อนมากขึ้น ผู้โจมตีอาจอาศัยบัญชีผู้ใช้งานจริง ช่องทางเชื่อมต่อที่องค์กรไว้วางใจ หรืออุปกรณ์ที่ขาดการดูแลด้านความปลอดภัย เป็นทางผ่านเข้าสู่เครือข่าย ก่อนพยายามเข้าถึงเซิร์ฟเวอร์หลักและระบบสำรองข้อมูล แม้เครื่องมือรักษาความปลอดภัยจะสกัดกั้นการโจมตีบางส่วนได้ องค์กรยังต้องตรวจสอบความเคลื่อนไหวต่อเนื่อง เพราะผู้โจมตีอาจเปลี่ยนวิธีหรือใช้ช่องทางอื่นเข้าถึงระบบสำคัญ ซึ่งหากสำเร็จอาจทำให้ธุรกิจหยุดชะงัก
สำหรับตัวเลของค์กรไทยถูกโจมตีเฉลี่ยกว่า 3,200 ครั้งต่อสัปดาห์ที่บริษัทนำเสนอ นางฐิติรัตน์ ชี้แจงว่า อ้างอิงจากบทความของ Aon ซึ่งอ้างถึงข้อมูล Check Point Threat Intelligence ในช่วงครึ่งแรกของปี 2568 ระหว่างเดือนมกราคมถึงมิถุนายน โดยระบุค่าเฉลี่ย 3,201 ครั้งต่อองค์กรต่อสัปดาห์
ตัวเลขนี้หมายถึง ความพยายามโจมตีทางไซเบอร์ ไม่ใช่จำนวนเหตุการณ์ที่เจาะระบบสำเร็จ จึงต้องแยกจากสถิติความเสียหายหรือจำนวนองค์กรที่ถูกละเมิดระบบจริง
ขณะเดียวกัน ความเสี่ยงไม่ได้จำกัดอยู่ที่การขโมยข้อมูลหรือเรียกค่าไถ่ แต่ยังครอบคลุมระบบ OT ที่ใช้ควบคุมเครื่องจักรและกระบวนการผลิต ตลอดจนโครงสร้างพื้นฐานสำคัญ ซึ่งอาจส่งผลกระทบต่อการให้บริการและความปลอดภัยของประชาชน
ใช้ AI เสริมเขี้ยวธุรกิจ
บริษัทนำ Agentic AI มาเสริมการทำงานของศูนย์ปฏิบัติการความปลอดภัยไซเบอร์ หรือ SOC เพื่อช่วยคัดกรองการแจ้งเตือน วิเคราะห์พฤติกรรมผิดปกติ รวบรวมหลักฐาน และสนับสนุนการตอบสนองต่อภัยคุกคาม โดยกำหนดขอบเขตการดำเนินการร่วมกับลูกค้าล่วงหน้า
นางฐิติรัตน์ กล่าวว่า การทำงานแบ่งเป็น 2 ระดับ ระดับแรกเป็นการตอบสนองเฉพาะจุดตามแผนรับมือ หรือ Playbook ที่ตกลงกันไว้ เช่น การตัดการเชื่อมต่อคอมพิวเตอร์ที่ตรวจพบแรนซัมแวร์ หรือระงับบัญชีผู้ใช้ที่ตรวจพบว่าถูกยึดครอง เพื่อจำกัดการลุกลามของภัยคุกคาม
ส่วนระดับที่สองเป็นการตัดสินใจเกี่ยวกับระบบหลักของธุรกิจ เช่น เซิร์ฟเวอร์ฐานข้อมูล ระบบเครือข่ายโรงงาน หรือแอปพลิเคชันที่ให้บริการลูกค้าจำนวนมาก ซึ่งบริษัทกำหนดให้ผู้เชี่ยวชาญและผู้บริหารลูกค้ามีส่วนอนุมัติ โดย AI จะไม่ปิดระบบหลักด้วยตนเอง
“AI ช่วยเรื่องความเร็วในการหาข้อมูลเสนอทางเลือก แต่การตัดสินใจระดับยุทธศาสตร์ที่อาจทำให้ธุรกิจหยุดชะงัก จะต้องมาจากวิจารณญาณของมนุษย์ที่เข้าใจบริบทของธุรกิจนั้น ๆ อย่างลึกซึ้ง” นางฐิติรัตน์กล่าว
แนวทางนี้ใช้หลัก Human-in-the-Loop หรือการให้มนุษย์มีส่วนร่วมในการตัดสินใจ โดย AI ทำหน้าที่รวบรวมหลักฐาน วิเคราะห์เส้นทางโจมตี และเสนอทางเลือกในการจำกัดภัย ก่อนส่งให้ทีม SOC ประสานกับผู้บริหารลูกค้าเพื่อพิจารณาผลกระทบต่อการดำเนินงาน
ยกข้อมูลผู้พัฒนาสะท้อน Agentic SOC
สำหรับประสิทธิภาพของเทคโนโลยี นางฐิติรัตน์ ยกข้อมูลอ้างอิงจาก CrowdStrike ซึ่งเผยแพร่ตัวชี้วัดบนหน้า Agentic SOC Transformation ได้แก่ การค้นหาข้อมูลเพื่อสนับสนุนการสืบสวนเร็วขึ้น 150 เท่า ระยะเวลาเฉลี่ยในการตอบสนองเร็วขึ้น 3 เท่า และค่ามัธยฐานเวลาจำกัดภัยคุกคามด้วยบริการ Falcon Complete อยู่ที่ 60 วินาที
อย่างไรก็ตาม ตัวเลขดังกล่าวเป็นข้อมูลอ้างอิงของผู้พัฒนาเทคโนโลยี มิใช่ผลวัดการให้บริการลูกค้าของทรู ดิจิทัล ไซเบอร์ซิเคียวริตี้โดยตรง และแต่ละตัวชี้วัดสะท้อนคนละขั้นตอนของการทำงาน จึงไม่ควรตีความว่าทุกเหตุการณ์จะสามารถยุติได้ภายใน 60 วินาที
วางระบบฟื้นตัว ลดผลกระทบธุรกิจ
นางฐิติรัตน์ กล่าวว่า องค์กรต้องยกระดับจากการป้องกันการโจมตีไปสู่ Cyber Resilience หรือความสามารถในการรับมือและฟื้นตัวจากภัยไซเบอร์ เพราะไม่สามารถรับประกันได้ว่าจะป้องกันภัยคุกคามได้ทุกรูปแบบ
แนวทางดังกล่าวมีองค์ประกอบสำคัญ 4 ด้าน ได้แก่
-
การมองเห็นความเสี่ยงให้ครอบคลุม IT
-
OT และคลาวด์
-
การตรวจจับอย่างรวดเร็วผ่านการเฝ้าระวังตลอด 24 ชั่วโมง
-
การตอบสนองด้วยแผนที่ผ่านการฝึกซ้อม และการกู้คืนระบบจากข้อมูลสำรองที่แยกจากเครือข่ายหลักและผ่านการทดสอบอย่างสม่ำเสมอ
องค์กรยังต้องควบคุมสิทธิ์เข้าถึงระบบ ใช้การยืนยันตัวตนหลายปัจจัย หรือ MFA สร้างความตระหนักรู้ให้บุคลากร และประเมินความเสี่ยงจากคู่ค้าและผู้ให้บริการภายนอกควบคู่กัน
การลงทุนจึงต้องครอบคลุมทั้งเทคโนโลยี บุคลากร และกระบวนการ โดยมีเป้าหมายให้ตรวจพบเหตุได้เร็ว จำกัดความเสียหาย และนำระบบสำคัญกลับมาใช้งานภายในระยะเวลาที่ธุรกิจยอมรับได้